
اختراق بينانس: مسار غسل أموال بـ6.3 مليارات دولار وتطورات الاسترداد

 فضّلنا على Google


أصبح اختراق بينانس أكبر سرقة للعملات المشفرة يتم الإبلاغ عنها من حيث القيمة بالدولار؛ إذ قدّرت بينانس الأثر بنحو 6.3 مليارات دولار، فيما وضعت إليبتيك الرقم عند قرابة 6.43 مليارات دولار. بدأ الهجوم في 29 أكتوبر 2026، وسرعان ما انتقل الاهتمام من صدمة البداية إلى ثلاثة أسئلة عملية: ما الذي تأكد، وكيف يبدو أن الأموال المسروقة تحركت، وكم جرى تجميده أو استرداده. البيانات الواردة في هذا المقال محدثة حتى 12 نوفمبر 2026، وتفصل بين الحقائق المثبتة والتتبع القائم على التحليلات والادعاءات التي لم تثبت بعد.
لمحة سريعة
- تقول بينانس إن الاختراق طال محافظ ساخنة عبر عدة سلاسل بلوكتشين، وإن خسائر المستخدمين ستُغطى بالكامل.
- قدّرت إليبتيك المسروق بنحو 6.43 مليارات دولار، بينما أشارت بينانس إلى أثر يناهز 6.3 مليارات دولار.
- تشير التقارير العلنية إلى تجميد أو اعتراض، أو تحديد أموال للتجميد، تتراوح بين 2.7 و3.0 مليارات دولار، بحسب المصدر وتوقيت التقرير.
- تصف شركات التحليلات مسار غسل أموال يتضمن تحويلات عابرة للسلاسل، وتصريف عملات مستقرة، واقتراضاً عبر DeFi، ومسارات صُممت لتقليل قابلية التتبع.
- لا تزال بعض أرقام الاسترداد وادعاءات تحديد المسؤولين تختلف بين التقارير، لذا تظل بعض الأرقام البارزة حساسة للتوقيت وليست نهائية.
ما الذي حدث؟ الاختراق والوضع الحالي
وفقاً لتغطية استندت إليها NBC News، قالت بينانس إن الهجوم نتج عن اختراق جهاز حاسوب محمول أتاح للمهاجم الوصول إلى حاوية خدمة وإرسال معاملات سحب غير مصرح بها. وأضافت بينانس أن إجمالي الأثر المقدّر بلغ نحو 6.3 مليارات دولار. وقدّرت إليبتيك قيمة المسروقات بحوالي 6.43 مليارات دولار، وقالت إن الأموال استُنزفت من محافظ بينانس الساخنة على 11 سلسلة بلوكتشين خلال بضع ساعات.
وتكتسب هذه الضخامة أهمية لأنها تتجاوز بكثير عناوين اختراقات المنصات المعتادة. ووصفت إليبتيك الواقعة بأنها قد تكون أكبر سرقة من أي نوع في التاريخ، لا مجرد أكبر اختراق في سوق العملات المشفرة. وبالنسبة إلى المتعاملين في السوق، يحول ذلك النقاش من خرق أمني تقليدي إلى اختبار ضغط لاحتياطيات المنصات، والاستجابة الطارئة، والتتبع على السلسلة، وإنفاذ القانون عبر الحدود.
كما كانت الاستجابة التشغيلية الفورية مهمة. وأفادت تقارير علنية بأن بينانس علّقت عمليات السحب أثناء تعاونها مع جهات إنفاذ القانون ومصدري الرموز وشركات استخبارات البلوكتشين ومنصات أخرى. وكررت بينانس تأكيدها أن أموال المستخدمين آمنة وأنها ستغطي جميع الخسائر المرتبطة بالحادثة. وهذه النقطة محورية للمبتدئين: فالموقف العلني للمنصة هو إعادة أرصدة العملاء حتى لو لم تُسترد جميع الأصول المسروقة على السلسلة بالكامل.
ما أكدته بينانس والمصادر الرسمية
أكدت بينانس مباشرة، أو نقلت وسائل إعلام رئيسية عن تصريحاتها، عدة نقاط. أولاً، وقع اختراق بينانس في 29 أكتوبر 2026. ثانياً، قدّرت المنصة نفسها الأثر المالي بنحو 6.3 مليارات دولار. ثالثاً، قالت المنصة إن الخرق تضمن عمليات سحب غير مصرح بها من محافظ ساخنة، وليس فشلاً في أمن المستخدمين.
وأكدت بينانس أيضاً أنها ستعوض المستخدمين بالكامل. وذكرت BBC أن الشركة خصصت أكثر من 6.34 مليارات دولار لمعالجة تداعيات الحادث، واستبدلت أصول العملاء باستخدام خزينتها المؤسسية، إلى جانب تأمين العقود الآجلة وصناديق الاحتياطي الطارئة. كما نقلت BBC رقماً من بينانس يفيد بتغطية نحو 95% من الأصول المسروقة، بينما استشهدت Bloomberg Law لاحقاً ببينانس قولها إن إعادة التمويل بلغت 98%.
ولا يتعارض الرقمان بالضرورة؛ فمن المرجح أنهما يعكسان تاريخي تقرير مختلفين وتغيرات في المحاسبة الداخلية مع توفير الأموال أو تجميدها أو إعادة تخصيصها. ومع ذلك، لا ينبغي التعامل معهما كلقطة زمنية واحدة. وإذا استُخدم رقم 98%، فقد أشارت Bloomberg Law إلى أن نسبة الـ2% المتبقية ستظل تعادل نحو 120 مليون دولار، وهي قيمة مهمة قانونياً وتشغيلياً.
وفي ما يتعلق بتحديد المسؤولية، أفادت تقارير رئيسية، وفق ما نقلته BBC، بأن جهات كبرى بينها مكتب التحقيقات الفيدرالي FBI اتهمت كوريا الشمالية بالمسؤولية. وهذا أقوى من مجرد شائعة في السوق، لكنه يظل توصيفاً أدق بوصفه اتهاماً أو إسناداً رسمياً للمسؤولية، لا حكماً قضائياً نهائياً.
سعر --
مسار غسل الأموال: كيف تقول شركات التحليلات إن الأموال تحركت
يتطلب هذا الجانب من قصة اختراق بينانس أشد درجات الدقة في الصياغة. فمسار غسل الأموال يستند في الغالب إلى تحليلات البلوكتشين وأبحاث الامتثال، وليس إلى نتيجة قانونية مكتملة. وتشير تقارير متاحة علناً من إليبتيك وACAMS وتحليلات منسوبة إلى TRM Labs إلى تحركات سريعة ومتعددة المراحل للأموال، صُممت لتشتيت مسارها ونقل القيمة من أصول يسيطر عليها المصدرون إلى رموز يصعب تجميدها.
التحركات عبر السلاسل وسرعتها
قالت إليبتيك إن المهاجم نقل الأموال عبر 11 سلسلة بلوكتشين خلال ساعات. ووصفت ACAMS، نقلاً عن تحليل TRM Labs، خروج مليارات من المحافظ الساخنة على شبكات تشمل Ethereum وBitcoin وTron وSolana وXRP Ledger وغيرها، مع انتقال معظم نحو 6.36 مليارات دولار خلال قرابة عشرين دقيقة. والخلاصة البسيطة للمبتدئين هي أن توزيع الأصول على سلاسل متعددة قد يعقد الاستجابة، لأن المحققين والمصدرين والمنصات يتعين عليهم التنسيق عبر منظومات بلوكتشين مختلفة في الوقت نفسه.
تحويل العملات المستقرة ومسارات DeFi
أفادت ACAMS بأن المهاجم باع نحو 325 مليون USDT لصناع السوق بخصم، واقترض على Aave مقابل ضمانات مسروقة للوصول إلى أصول خارج السيطرة المباشرة للمصدر. وتكمن أهمية هذا النمط في أن مصدري العملات المستقرة يستطيعون غالباً تجميدها، فيما لا يمكن تجميد الأصول الأصلية مثل BTC وETH بالطريقة نفسها عادة. ويمكن لنقل القيمة من أصل يسهل تجميده إلى أصل أكثر مقاومة للرقابة أن يقلص خيارات الاسترداد.
أساليب التمويه التي وصفها المحللون
ولخّصت ACAMS أيضاً أعمال التتبع لدى TRM بأنها تشمل رموزاً أُنشئت ذاتياً على Tron، ورموز إيصالات إقراض تنقل القيمة بين المحافظ، ومقايضات متسلسلة عابرة للسلاسل تجعل المحافظ الوسيطة أقل فائدة للتتبع البسيط. والخلاصة العملية ليست في التفاصيل التقنية، بل في أن المحققين يواجهون نمط غسل أموال يجمع بين DeFi والبنية التحتية العابرة للسلاسل ومسارات سيولة السوق، بدلاً من مجرد إرسال عملات من محفظة إلى أخرى.
وبالنسبة إلى المتداولين، يوضح ذلك سبب تداخل أمن المنصات الآن مع مخاطر DeFi وأماكن السيولة وتحليلات البلوكتشين. فالاستغلال الكبير لم يعد يظل داخل منصة واحدة، بل ينتشر سريعاً في هيكل سوق العملات المشفرة الأوسع.
ما يزال في إطار الادعاء أو غير المؤكد
ليست كل الادعاءات المتداولة على نطاق واسع بشأن اختراق بينانس في المستوى نفسه من الموثوقية. فبعض التفاصيل مصدرها بيانات المنصة، وبعضها شركات التحليلات، وبعضها تقارير إعلامية تستند إلى مصادر مجهلة أو ثانوية. ويجب الفصل بينها.
أولاً، لا يزال التسلسل الزمني الدقيق ساعة بساعة غير مكتمل في التقارير المجمعة المتاحة علناً. ولا تقدم المواد المتاحة خطاً زمنياً رسمياً كاملاً من بينانس يغطي المعاملات غير الطبيعية الأولى، وتعليق السحب، والاحتواء الداخلي، وتسلسل استعادة الخدمة بالكامل. لذا ينبغي التعامل بحذر مع بعض إعادة بناء الأحداث على وسائل التواصل الاجتماعي.
ثانياً، لا يزال إجمالي المبالغ المجمدة أو المعترضة يختلف بحسب المصدر. فقد أشارت ACAMS إلى نحو 2.7 مليار دولار جمدها مصدرو العملات المستقرة، بينما نقلت NBC News نحو 3 مليارات دولار جرى تحديدها وتجميدها، وذكرت تعليقات أخرى أرقاماً تقارب 2.8 مليار دولار. والأفضل فهم هذه الأرقام على أنها لقطات زمنية مختلفة، لا إجماليات محسومة.
ثالثاً، تظل لغة تحديد المسؤولية بحاجة إلى دقة. قالت إليبتيك إن الاختراق مرتبط على الأرجح الشديد بمنظمة قرصنة كورية شمالية، فيما ذكرت BBC أن FBI ومنظمات كبرى أخرى اتهمت كوريا الشمالية. وهذه ادعاءات خطيرة، لكنها تظل اتهامات وإسنادات رسمية للمسؤولية وليست نتائج قضائية نهائية.
وأخيراً، تصف بعض التقارير الإعلامية حملة هندسة اجتماعية أطول استهدفت مهندسي المحافظ واستخدمت عروض توظيف مزيفة. وأشارت ACAMS إلى تقرير بينانس اللاحق للحادث، الذي وصف حملة استمرت أشهراً. وقد يكون ذلك مهماً لفهم أوجه القصور في الأمن الداخلي، لكن ينبغي للقارئ التمييز بين ما عرضته بينانس علناً وما استنتجته التعليقات الخارجية منه.
تقدم الاسترداد: الأصول المجمدة والمستردة والمعادة للعملاء
يتكون الاسترداد في واقعة كهذه من ثلاث طبقات منفصلة، وقد يؤدي الخلط بينها إلى التباس. الأولى هي الأصول المجمدة، أي الرموز التي حظرها المصدرون أو الوسطاء المعنيون بالامتثال. والثانية هي الأصول المستردة، أي الأموال التي عادت فعلياً إلى السيطرة. والثالثة هي أرصدة العملاء المعادة، أي استخدام المنصة للخزينة أو التأمين أو أموال الاحتياطي لتعويض المستخدمين حتى قبل استرجاع كل رمز مسروق.
| المؤشر | النطاق المبلغ عنه | سياق المصدر |
|---|---|---|
| إجمالي الأثر | نحو 6.3 إلى 6.43 مليارات دولار | تقدير بينانس وتحليل إليبتيك |
| الأصول المجمدة أو المعترضة | نحو 2.7 إلى 3.0 مليارات دولار | ACAMS وNBC News وتقارير علنية أخرى في أوقات مختلفة |
| إعادة تمويل أصول العملاء | 95% إلى 98% | BBC وBloomberg Law نقلاً عن تصريحات بينانس |
وعلى صعيد إعادة الأرصدة، جاءت استجابة بينانس أسرع مما شهدته السوق في بعض الخروقات الكبيرة السابقة. وأشارت تعليقات Atlantic Council إلى أن عمليات التجميد المبكرة في هذه القضية كانت أقوى بكثير من تلك التي أعقبت اختراق Bybit في 2025. ولا يعني ذلك انتهاء الخطر، بل يشير إلى تحسن التنسيق بين المنصات ومصدري العملات المستقرة وفرق الامتثال وشركات التتبع.
مع ذلك، تظل الفجوة المتبقية مهمة. فإذا كانت إعادة التمويل قد بلغت فعلاً 98%، فإن الجزء غير المحسوم أصغر كثيراً من السرقة الأولية، لكنه ليس ضئيلاً. ولفتت Bloomberg Law إلى أن أي عجز يؤثر في المستخدمين المقيمين في الولايات المتحدة قد يفتح الباب أمام دعاوى خاصة أو اهتمام من جهات اتحادية. لذا حتى مع استعادة معظم أرصدة العملاء، قد تبقى المخاطر القانونية والتنظيمية قائمة.
أما الدرس الرئيسي للسوق الأوسع فهو واضح: قد تتمكن منصة كبيرة من حماية المستخدمين عبر الاحتياطيات وصناديق الطوارئ، لكن قطاع العملات المشفرة لا يزال يعتمد بدرجة كبيرة على الأمن التشغيلي وتنسيق السيولة وصلاحيات التجميد التي يملكها مصدرون خلال الساعات الحرجة الأولى بعد الخرق. وهذه الأدوات مفيدة في الأزمات، لكنها تكشف أيضاً مقدار اعتماد شبكة الأمان في السوق حالياً على جهات مركزية لا على البرمجيات وحدها.
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً
إيثيريوم دون $1,800: 7 أسابيع من تدفقات ETF الخارجة ومستوى الدعم التالي
Ondo تطلق رمزًا مرتبطًا بـ S&P 500 مع وسادة حماية من الهبوط بنسبة %100: ما المقابل؟
فيتاليك يدعم إصلاح رسوم الغاز في إيثيريوم: هل سيجعل EIP-8037 عملة ETH أغلى؟
مقارنة معدلات تخزين ETH: WEEX وBinance وOKX وBybit وغيرها

تُفصح BitGo عن حيازاتها الاستراتيجية من APT: ماذا يعني ذلك لاعتماد Aptos مؤسسيًا؟
هل يمكنني استرداد العملات المشفرة المُرسلة إلى WEEX عبر شبكة بلوكشين خاطئة؟
لماذا تم تأكيد إيداعي في WEEX لكن لم يُضَف إلى رصيدي؟
شرح اختراق بينانس: ماذا تعني سرقة $6.3B للمستخدمين
THORChain تستأنف المبادلات: لماذا يرتفع RUNE وما الذي لا يزال معطلاً

ارتفاع RUNE بنسبة %7 مع استئناف THORChain عمليات المبادلة

ارتفاع TRX بنسبة %2 مع بلوغ متوسط معروض العملات المستقرة على TRON $92.25B
شراكة Robinhood وRLUSD: ماذا تعني شراكة Ripple لـ XRP وXRP Ledger؟
XRP بعد حصول ريبل على ميثاق OCC: ما الذي يغيّره اعتماد البنك؟

تحويل العملات الرقمية أم نقلها أم استخدام جسر: ما الإجراء الذي تحتاج إليه؟
شرح xStocks والعملات المشفرة: ما الأسهم المُرمّزة، وكيف تعمل، وما الذي ينبغي لحامليها التحقق منه

ما هي عملة بيرل (PRL) المشفرة، وكيف يعمل تعدينها؟
سعر PENDLE وFLHYon: ما الذي يغيّره رمز سندات فرانكلين؟
سعر OP وانتقال Unichain إلى OP Enterprise: ماذا يعني ذلك لـ OP
ما هو MegaETH (MEGA)؟ لماذا يُتداول الرمز بأقل من قمته بنسبة %78، وما الذي ينبغي مراقبته قبل فك القفل بعد ستة أشهر؟
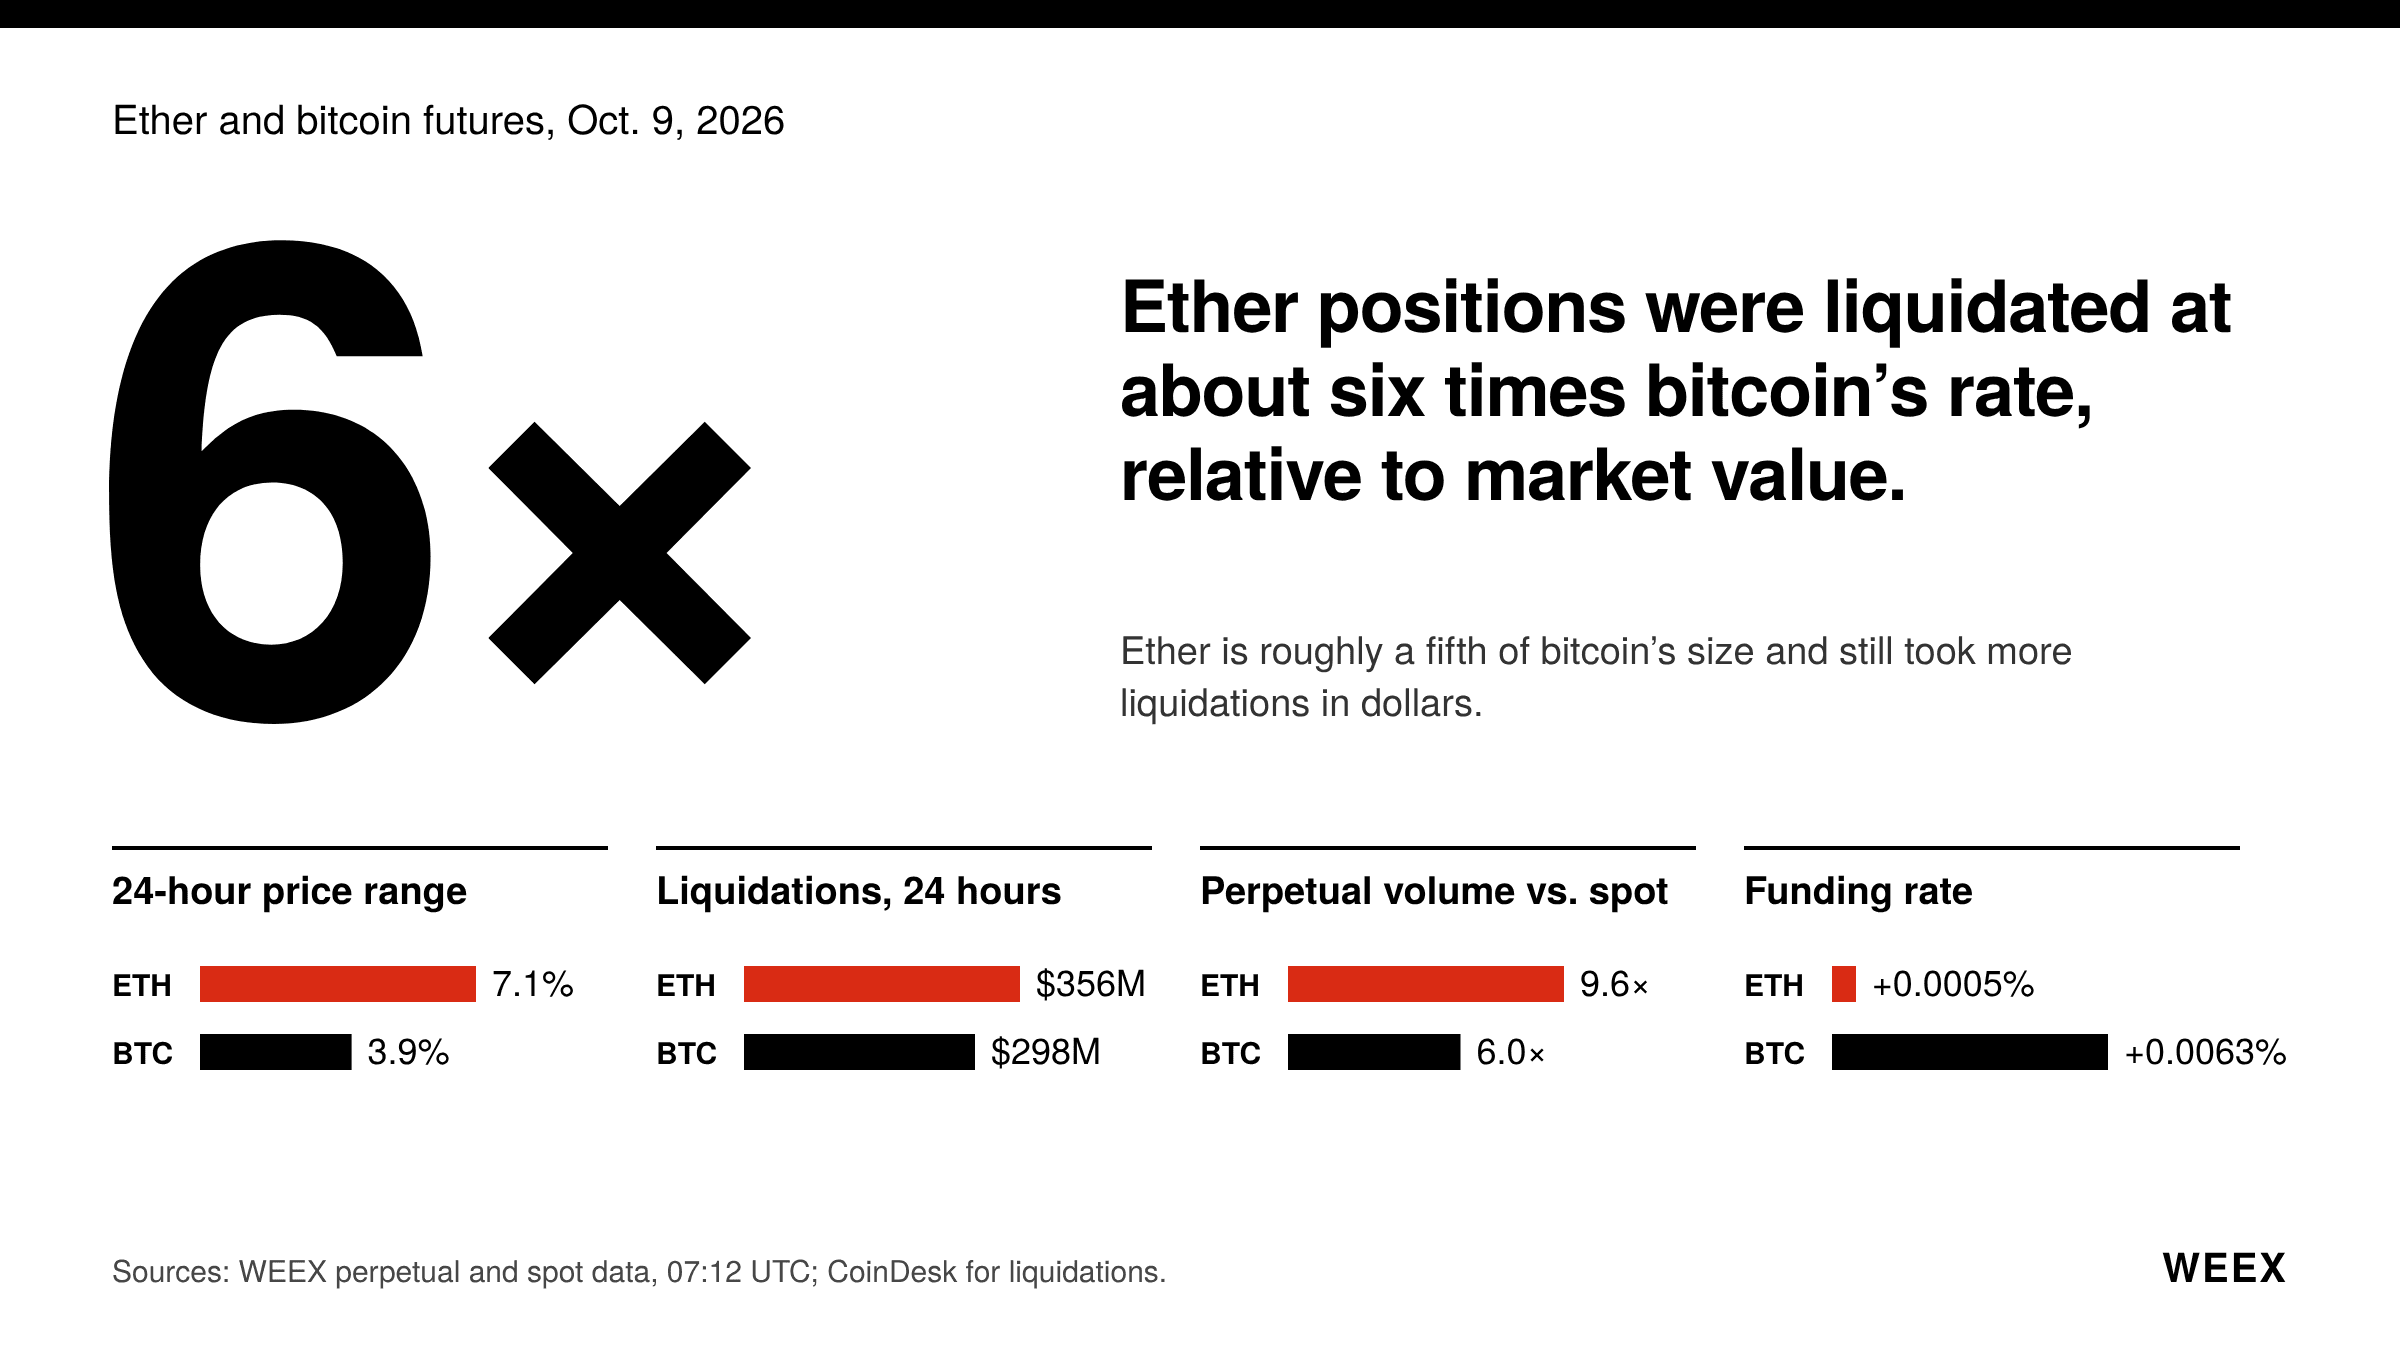
عقود ETH الآجلة: لماذا يتراجع إيثر أسرع من بيتكوين هذا الأسبوع
لماذا ارتفع STRK أكثر من %25؟ فكرة Starknet للطبقة الأولى، وخارطة الطريق الكمومية والمخاطر وراء القفزة
ترقية إيثيريوم «غلامستردام» ترفع الغاز إلى 200M على شبكة سيبوليا: ما الذي سيتغير بعدها؟
ما هي سلسلة الكتل وكيف تعمل؟ تتبّع عملية دفع حقيقية واحدة
ما عقدة البلوك تشين؟ أنواعها وأعدادها في 2026 وتكاليفها الفعلية
ما هي عملة Artificial Superintelligence Alliance (FET)؟ رمز ASI، حالة الترحيل واختبار الطلب في العالم الحقيقي
ترقية إيثريوم غلامستردام: موعد Sepolia وتأثيرها على سعر ETH
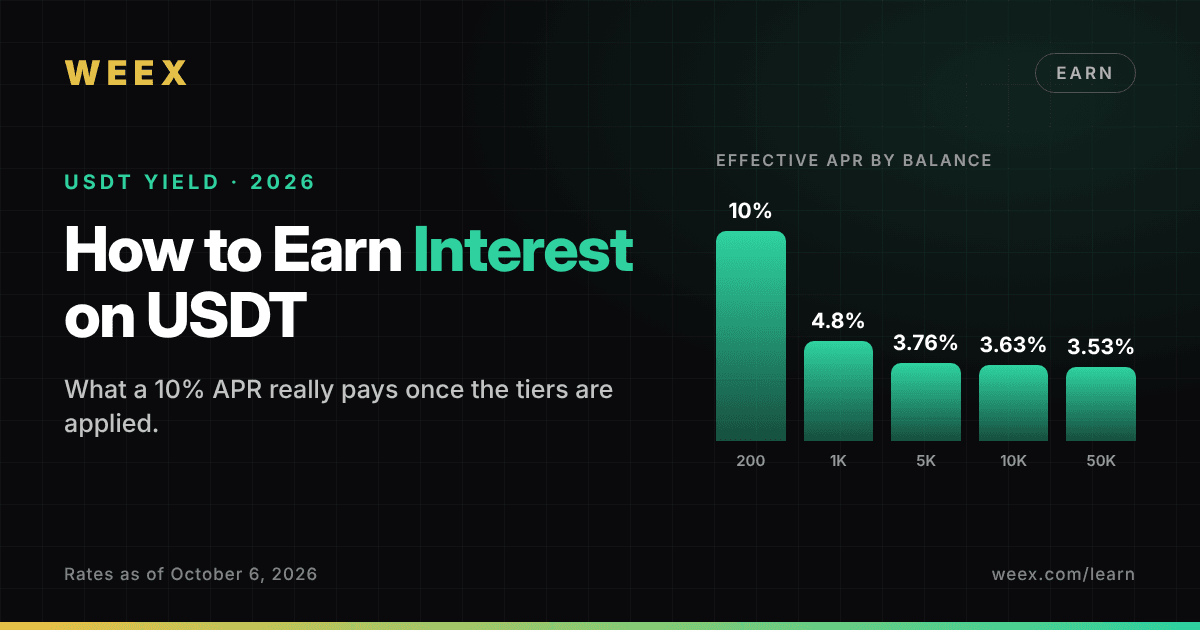
كيفية كسب الفائدة على USDT: ما الذي يدرّه معدل APR بنسبة %10 فعليًا في 2026
كيفية شراء العملات المشفرة عبر Apple Pay في 5 خطوات: لماذا قد يرفض بنكك الدفع
العد التنازلي لترقية إيثيريوم غلامستردام: هل يستطيع سعر ETH الاختراق؟

ما هي USDC وكيف تعمل؟
إيثيريوم دون $1,800: 7 أسابيع من تدفقات ETF الخارجة ومستوى الدعم التالي
Ondo تطلق رمزًا مرتبطًا بـ S&P 500 مع وسادة حماية من الهبوط بنسبة %100: ما المقابل؟
فيتاليك يدعم إصلاح رسوم الغاز في إيثيريوم: هل سيجعل EIP-8037 عملة ETH أغلى؟
مقارنة معدلات تخزين ETH: WEEX وBinance وOKX وBybit وغيرها
تُفصح BitGo عن حيازاتها الاستراتيجية من APT: ماذا يعني ذلك لاعتماد Aptos مؤسسيًا؟
هل يمكنني استرداد العملات المشفرة المُرسلة إلى WEEX عبر شبكة بلوكشين خاطئة؟


