شرح اختراق بينانس: ماذا تعني سرقة $6.3B للمستخدمين

 فضّلنا على Google


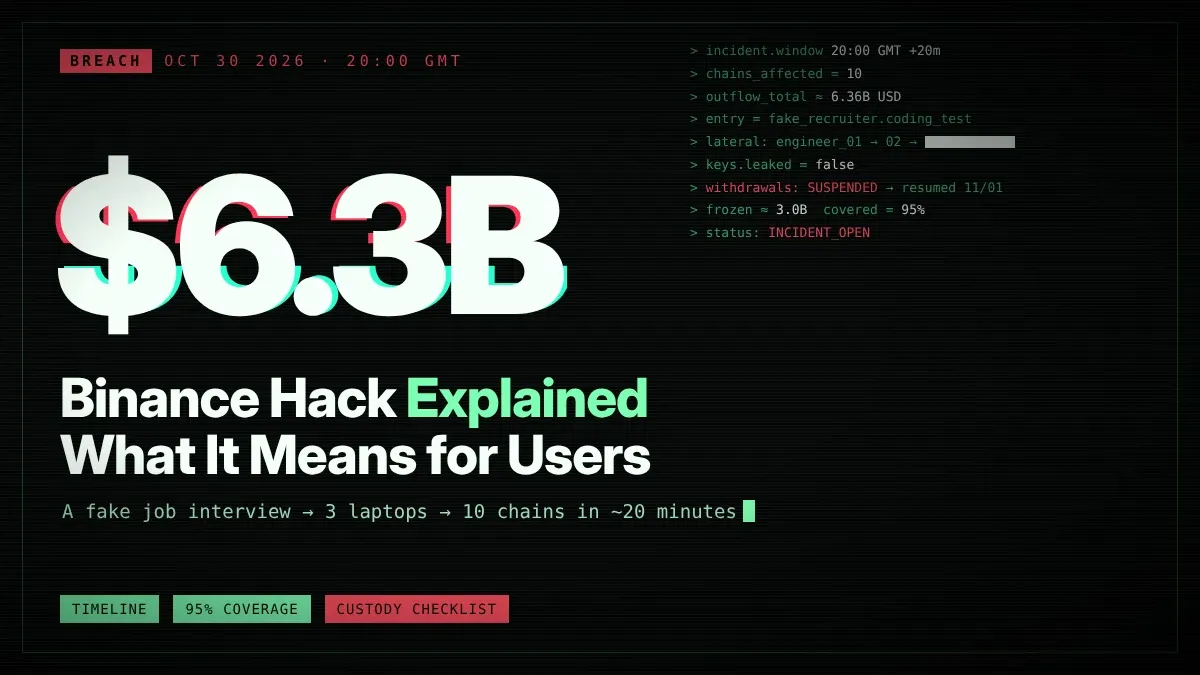
يُعد اختراق بينانس في أواخر 10/2026 أكبر سرقة للعملات المشفرة مسجلة حتى الآن: إذ غادر نحو $6.3B محافظَ خاضعة لسيطرة بينانس عبر 10 سلاسل كتل في نحو 20 دقيقة، وتمكن المهاجمون من الدخول عبر مقابلة عمل وهمية، لا من خلال اختراق سلسلة كتل. ومنذ ذلك الحين، استأنفت بينانس عمليات السحب، وقالت إنها ستغطي %95 من الأصول المسروقة. يستعرض هذا المقال كيفية تنفيذ الهجوم، وما الذي يحسمه تعهد %95 وما الذي لا يحسمه، وفحوصات الحفظ المهمة لكل من يحتفظ بأمواله لدى منصة تداول مركزية.
كيف حدث اختراق بينانس: مسؤول توظيف واختبار برمجي وثلاثة حواسيب محمولة
لم يبدأ الاختراق بخلل في عقد ذكي أو باختراق مفتاح خاص. ووفقًا لما نشرته TechCrunch عن 03/11، تواصل المهاجمون، متظاهرين بأنهم مسؤولو توظيف، مع مهندس برمجيات في فريق المحافظ لدى بينانس. وبعد جولتين من المقابلات، أرسلوا إليه مهمة برمجية تضمنت تعليمات برمجية خبيثة. وأدى فتحها إلى اختراق حاسوب المهندس المحمول المخصص للعمل، وتقول بينانس إن أدواتها الأمنية لم ترصد البرمجية الخبيثة.
لم تكن نقطة الاختراق الأولى سوى مدخل للهجوم. فمن هناك، وصل المهاجمون إلى أداة داخلية تتيح لهم السيطرة على أجهزة مهندسين آخرين. وكان مهندس ثانٍ قد ثبّت سابقًا تطبيقًا مُعدّلًا يحتوي على برمجية خبيثة لسرقة كلمات المرور، ومكّنت بيانات الاعتماد المسروقة المهاجمين من الانتقال إلى مهندس ثالث، كان حاسوبه قادرًا على الوصول إلى الأنظمة التي تتحكم في العملات المشفرة للعملاء.
تشير النتائج الأولية التي توصلت إليها بينانس إلى أن اختراق جهاز DevOps أتاح الوصول إلى حاوية خدمة، استُخدمت بعد ذلك لدفع معاملات سحب غير مصرّح بها. وتقول المنصة إنها لم تجد أي دليل على تسريب المفاتيح الخاصة للمحافظ. وهذه نقطة مهمة: فقد ظلت المفاتيح آمنة، لكن الآليات التي تتيح استخدامها تعرضت للاختراق.
تنسب FBI ومحللو سلاسل الكتل الهجوم إلى كوريا الشمالية. وتسمّي شركة تحليل سلاسل الكتل TRM Labs وحدة TraderTraitor الكورية الشمالية، وتقدّر التدفقات الخارجة بنحو $6.36B. وتنفي كوريا الشمالية تورطها.
التسلسل الزمني لاختراق بينانس بالترتيب
تتفق التقارير المنشورة في مختلف وسائل الإعلام على تسلسل الأحداث، مع اختلاف تواريخ التوقيت المحلي يومًا واحدًا بحسب المصدر.
- 30/10، بعد 20:00 GMT بقليل: سُجّلت معظم التدفقات الخارجة على السلسلة خلال نحو 20 دقيقة، عبر 10 شبكات.
- مباشرة بعد ذلك: علّقت بينانس عمليات الإيداع والسحب لإجراء فحوصات أمنية.
- 31/10: قالت بينانس إن نحو %90 من أصول المستخدمين المسروقة مشمولة بالتغطية.
- 01/11: أُعيد فتح عمليات السحب على مراحل. وتُظهر بيانات DefiLlama التي أوردتها BigGo Finance تدفقات خارجة صافية تجاوزت $6.7B خلال الساعات الأربع والعشرين التالية.
- 02/11: رفعت بينانس نسبة التغطية إلى %95، بتمويل من رأس مالها الخاص، وجزء من صندوق التأمين للعقود الآجلة، وجزء من صندوق SAFU لحماية المستخدمين. وتعهدت بعدم تحميل العملاء أي خسائر.
- 03/11: قالت بينانس علنًا إن الهجوم «ما كان ينبغي أن يحدث»، وتعهدت بإجراء مراجعة أمنية خارجية.
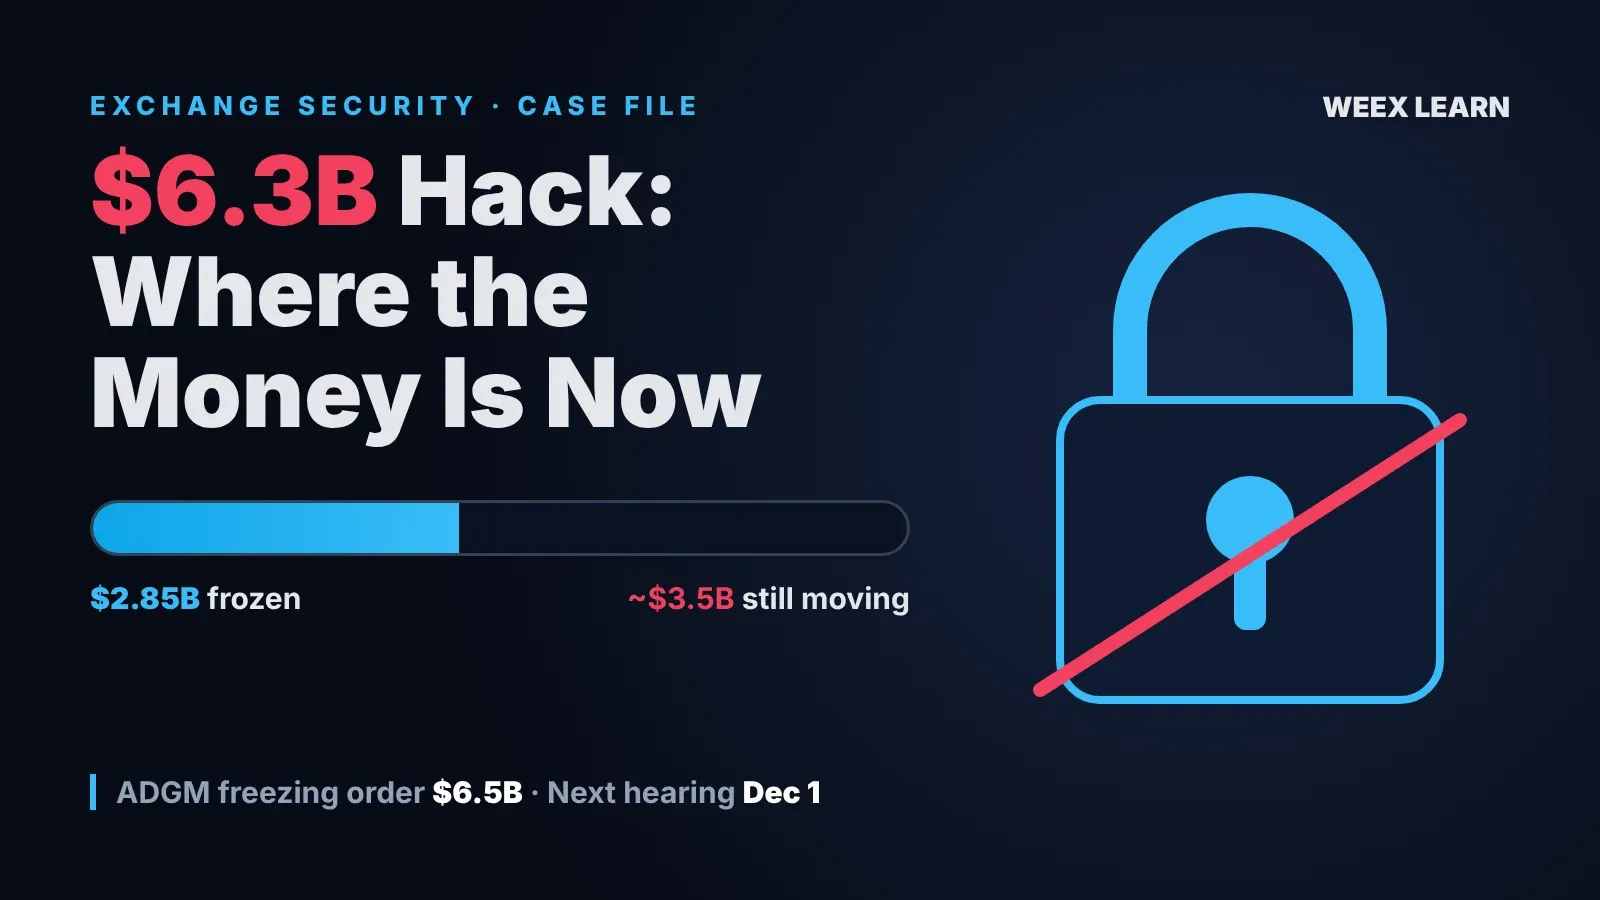
كما تقول بينانس إنها حددت موقع نحو $3B من الأموال المسروقة وجمّدتها. ولا توضح البيانات العامة مصير نحو $3.3B المتبقية، وهي الحصة الأرجح أن تكون قد بدأت بالفعل بالمرور عبر مسارات غسل الأموال.
وللمقارنة: أحصت TRM نحو $2.9B مسروقة في قرابة 150 هجومًا على العملات المشفرة خلال العام السابق. وهذا الحادث وحده يتجاوز ضعف ذلك الرقم.
هل الأموال آمنة بعد اختراق بينانس؟ ما الذي يتركه تعهد %95 دون حسم
يبدو التعهد المعلن مطمئنًا، كما أن استئناف عمليات السحب سريعًا يشير إلى وجود سيولة حقيقية تدعمه. لكن لا تزال هناك ثلاثة أسئلة بلا إجابة حتى 06/11/2026، وهي ما ينبغي للمستخدم الحريص أن يدرسه.
- %95 من ماذا؟ وُصفت التغطية بأنها %95 من الأصول المسروقة. وبالنظر إلى مبلغ أساسي قدره $6.3B، تبلغ النسبة غير المغطاة %5 نحو $315M. كما تعهدت بينانس بعدم تحميل العملاء الخسائر، لذا قد يُغطى العجز من مصادر أخرى، لكن لم تُنشر الآليات الدقيقة لذلك.
- من سيتحقق من ذلك؟ قالت بينانس إنها ستنشر لقطة لاحتياطياتها وتقريرًا لإثبات الاحتياطيات. ويشير منتقدون إلى أن الشركة لا تنشر بيانات مالية مدققة، لذا لا يستطيع أطراف من خارجها التحقق بصورة مستقلة من حجم الاحتياطي المتبقي بعد السداد.
- ماذا عن $3B المجمّدة؟ تجميد الأموال لا يعني استعادتها. فعادةً ما تتطلب إعادة هذه الأموال تعاون الجهات المُصدرة ومنصات التداول الأخرى وأجهزة إنفاذ القانون عبر مختلف الولايات القضائية، وقد تستغرق هذه العملية أشهرًا.
والخلاصة الأجدى هي أن تعهد التغطية يجيب عن سؤال الملاءة الفوري، لكن الدرس الحقيقي من الحادث يتعلق بالأمن التشغيلي. فكل منصة تداول تعتمد على أشخاص وحواسيب محمولة وأدوات داخلية، وهذه الطبقة هي الآن سطح الهجوم الذي تستهدفه المجموعات الكورية الشمالية أولًا.
سعر --
ما الذي يتحقق منه المتداولون ذوو الخبرة قبل ترك أموالهم لدى أي منصة تداول
يذكّرنا اختراق بينانس بأن عبارة «ليست مفاتيحك، ليست عملاتك» تنبّه إلى مخاطر تشغيلية، وليست مجرد شعار. ونادرًا ما يخسر الناس أموالهم في مثل هذه الحوادث بسبب تعطل سلسلة كتل. بل يخسرونها عندما تجمّد منصة ما عمليات السحب في توقيت حرج، أو عندما تتجاوز الخسائر احتياطيات المنصة.
إليك قائمة تحقق عملية تنطبق على كل منصة تداول مركزية:
- ابحث عن إثبات حديث للاحتياطيات. ينبغي أن يُظهر تقرير الاحتياطيات تطابق التزامات العملاء مع الأصول على السلسلة، مع ذكر التاريخ وارتفاع الكتلة. وفي WEEX، تسرد صفحة إثبات الاحتياطيات إفصاحات المنصة عن احتياطياتها إلى جانب صندوق الحماية البالغ 1,000 BTC.
- تحقق من وجود صندوق حماية وإمكانية التثبت منه. فالصندوق الذي يُعلن عنه دون أن يكون بالإمكان التحقق منه على السلسلة ليس سوى ادعاء تسويقي، لا ضمانة احتياطية.
- لا تحتفظ في المنصة إلا بأرصدة التداول. مكان الأصول طويلة الأجل هو الحفظ الذاتي، حيث لا يستطيع اختراق من جانب المنصة تجميدها.
- توقع طوابير انتظار للسحب بعد أي حادث. تُظهر التدفقات الخارجة الصافية البالغة $6.7B بعد إعادة بينانس فتح عمليات السحب مدى سرعة اندفاع المستخدمين نحو الخروج، وقد تمتد فترات الانتظار لساعات أو أيام.
- راقب رمز المنصة. غالبًا ما تتحمل رموز منصات التداول مخاطر الحوادث أولًا. وللمقارنة، بلغ سعر BNB $693.67 على صفحة سعر BNB على WEEX حتى 04:46 UTC بتاريخ 06/11/2026.
اختراق بينانس: الخلاصة
حطم اختراق بينانس الرقم القياسي، لكن آليته مألوفة: هندسة اجتماعية تستهدف موظفًا، ثم انتقال جانبي إلى الأنظمة التي توقّع معاملات السحب. يحد تعهد بينانس بتغطية %95 وإعادة فتح عمليات السحب تدريجيًا من الأضرار في الوقت الحالي، فيما تبقي المبالغ غير المغطاة، ومصير $3B المجمّدة، وغياب البيانات المالية المدققة القضية مفتوحة.
وبالنسبة إلى المستخدمين، يتعلق الدرس بالعادات أكثر من العناوين الرئيسية. افصل أرصدة التداول عن الأصول طويلة الأجل، وتحقق من إفصاحات الاحتياطيات قبل الإيداع، وتعامل مع صندوق الحماية لدى أي منصة على أنه أمر ينبغي التحقق منه لا افتراضه. وإذا كنت تراجع خياراتك للتداول، فابدأ بإفصاحات WEEX المنشورة عن الاحتياطيات وصندوق الحماية.
الأسئلة الشائعة
1. كم بلغت قيمة الأموال المسروقة في اختراق بينانس؟
نحو $6.3B، بحسب بينانس. وتقدّر TRM Labs التدفقات الخارجة بنحو $6.36B عبر 10 سلاسل كتل، ما يجعلها أكبر سرقة للعملات المشفرة مسجلة حتى الآن.
2. من يقف وراء اختراق بينانس؟
تنسب FBI ومحققون في سلاسل الكتل الهجوم إلى كوريا الشمالية، وتسمّي TRM Labs مجموعة TraderTraitor. وتنفي كوريا الشمالية تورطها.
3. هل خسر مستخدمو بينانس أموالهم؟
تقول بينانس إنها ستغطي %95 من الأصول المسروقة باستخدام أموالها الخاصة وجزء من صندوق التأمين للعقود الآجلة وصندوق SAFU، وتعهدت بعدم تحميل العملاء الخسائر. ولم تُفصّل كيفية التعامل مع نسبة %5 المتبقية حتى 06/11/2026.
4. هل عادت عمليات السحب في بينانس إلى العمل؟
نعم. أُعيد فتح عمليات السحب على مراحل بدءًا من 01/11/2026، بعد نحو ثلاثة أيام من تعليقها، وأُعيدت إتاحة مزيد من رموز Ethereum وSolana خلال الأيام التالية.
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً
تحديث اختراق Binance: تجميد $2.85B من $6.3B، واختبار قضائي في 1 ديسمبر
قفزة سعر Pieverse بنسبة %50: حجم العقود الآجلة يعادل 51 ضعف التداول الفوري على WEEX
Ondo تطلق رمزًا مرتبطًا بـ S&P 500 مع وسادة حماية من الهبوط بنسبة %100: ما المقابل؟
ارتفاع رمز JACKET بنسبة أكثر من %1,000 خلال 24 ساعة: ما المؤكد بعد استقالة جينسن هوانغ
لماذا لا يزال سحب العملات المشفرة من WEEX قيد الانتظار؟
سعر PROJECT CORTEX (XTX): لماذا يصعب الوثوق بمكسب 15.8M% وقيمة سوقية تبلغ $6B
ما هو GM على BSC؟ قفزة GREEN MORNING بنسبة أكثر من %400 بعد تفاعل ميم مزعوم بين ماسك وCZ
لماذا ينخفض بيتكوين اليوم؟ تفسير هبوط BTC إلى $76K
إيردروب StandX: اطلب DUSD واسترده قبل 31/01
تراجع BNB بنسبة %2: Binance تتحقق من احتياطيات 10 أصول
إثبات الاحتياطيات لدى Binance: ما الذي يمكن أن يثبته تقرير ZK الصادر في 3 نوفمبر؟
شرح اختراق Binance: ما المؤكد، وما محل الخلاف، وما الذي ينبغي للمستخدمين فعله الآن
تعليق عمليات السحب من Binance: ما الذي ينبغي للمستخدمين التحقق منه الآن

هل XTruth Oil (XTO) سهم أم عملة مشفرة؟ وكيف تعمل مكافآته النفطية فعلياً
ما العملات المشفّرة التي يمكنك تحويلها عبر WEEX؟ وكيف تتحقق من الأصول المدعومة
عملة FTR بعد ضجة رودستر: لماذا تراجعت «رودستر تسلا الطائرة» وما الذي ينبغي التحقق منه قبل التداول
ما هي بلوم (PLUME)؟ ولماذا لا يزال الرمز دون قمته بـ93% رغم صعود شبكات الطبقة الثانية؟
ما هو STOCKER؟ Stockereum والرموز الميمية المقترنة بالأسهم ومخاطرها
أفضل محفظة عملات رقمية لامركزية للمبتدئين: ما الذي يتطلبه الحفظ الذاتي منك فعلًا
ما هي تقنية البلوك تشين؟ تابع معاملة واحدة لترى كيف تعمل
ما الذي يمكن لمستكشف البلوك تشين أن يخبرك به، وما الذي لا يمكنه ذلك
كيفية البحث عن عنوان محفظة وسجل المعاملات
Lobster (龙虾) برسوم صفر على WEEX: كيفية شراء السبوت وتداول العقود الآجلة
بروتوكول Macro Protocol (MTP): حالة الإدراج ودليل آمن للتحقق
تحديث اختراق Binance: تجميد $2.85B من $6.3B، واختبار قضائي في 1 ديسمبر
قفزة سعر Pieverse بنسبة %50: حجم العقود الآجلة يعادل 51 ضعف التداول الفوري على WEEX
Ondo تطلق رمزًا مرتبطًا بـ S&P 500 مع وسادة حماية من الهبوط بنسبة %100: ما المقابل؟
ارتفاع رمز JACKET بنسبة أكثر من %1,000 خلال 24 ساعة: ما المؤكد بعد استقالة جينسن هوانغ
لماذا لا يزال سحب العملات المشفرة من WEEX قيد الانتظار؟
سعر PROJECT CORTEX (XTX): لماذا يصعب الوثوق بمكسب 15.8M% وقيمة سوقية تبلغ $6B