
هل محافظ بيتكوين لايتنينغ آمنة؟ 5 تحذيرات أمنية منذ أغسطس

 فضّلنا على Google


لا توجد أدلة على اختراق محافظ بيتكوين لايتنينغ، استنادًا إلى التحذيرات الأمنية الخمسة الصادرة منذ 08/2026، لكن هذه التحذيرات تُظهر أن برمجيات لايتنينغ المستضافة ذاتيًا تعرضت لهجمات متكررة: BTCPay Server (7 أغسطس و8 سبتمبر)، وCore Lightning (28 أغسطس)، وAlby Hub (9 سبتمبر)، وLNbits (من 8 نوفمبر إلى 10).
في حالتين، هما BTCPay Server في أغسطس وLNbits في نوفمبر، أُبلغ عن سرقة أموال، وفي حالة ثالثة، هي Alby Hub، تأثر مستخدم واحد من دون تحديد قيمة الخسارة. يشرح هذا المقال ما ورد في كل تحذير، وما طُلب من مستخدمي محافظ لايتنينغ وبرمجيات العقد القيام به، وما لا يزال مجهولًا، لأن محافظ لايتنينغ تختلف في الجهة التي تتحكم بالمفاتيح والجهة المسؤولة عن التحديثات.
هل محافظ بيتكوين لايتنينغ آمنة؟ ما الذي تكشفه التحذيرات الخمسة
تستند التحذيرات الخمسة إلى ملخص CryptoTicker الصادر في 12 نوفمبر بشأن حوادث برمجيات لايتنينغ منذ أغسطس، وقد تأكد كل منها بإعلان من المشروع نفسه أو بتغطية إخبارية لها. وهي: BTCPay Server 2.4.2 (7 أغسطس)، وCore Lightning 26.06.7 (28 أغسطس)، ومتابعة بشأن BTCPay Server (8 سبتمبر)، وAlby Hub (9 سبتمبر)، وLNbits 1.7.0 (من 8 نوفمبر إلى 10). تؤثر هذه الحالات في منتجات مختلفة، ولا تشمل كل محافظ لايتنينغ. شبكة لايتنينغ هي طبقة دفع تعمل فوق بيتكوين، وتتعلق التحذيرات بالبرمجيات التي تشغّل عقد ومحافظ لايتنينغ، لا ببلوك تشين بيتكوين نفسها.
الخسائر المبلغ عنها محدودة ومتفاوتة. أكدت BTCPay Server أن المهاجمين استغلوا ثغرتها وسرقوا أموالًا، لكنها لم تذكر المبالغ. وأبلغ مستخدمو LNbits عن سرقة نحو 2.3M ساتوشي (حوالي 0.023 BTC) من أحد المشغّلين، ولم تنشر LNbits إجماليًا للخسائر. ولم تسجل Core Lightning خسائر، كما أفادت متابعة BTCPay في سبتمبر بعدم نجاح أي استيلاء على الأنظمة. أما Alby Hub، فقالت الشركة إن مستخدمًا واحدًا تأثر، لكنها لم تذكر ما إذا كان قد خسر أموالًا.
لذلك، تتوقف سلامة محفظة لايتنينغ على البرمجيات التي تستخدمها، وكيفية تشغيلها، وسرعة تحديثها. لا تصف المصادر التي جرت مراجعتها وجود خلل في مواصفات بروتوكول لايتنينغ نفسه، رغم أن منشور إصدار Core Lightning حجب التفاصيل الفنية لثغراته لمدة أسبوعين. يعتمد مستخدم المحفظة المستضافة على أمن مزود الخدمة، بينما يتحمل مستخدم البرمجيات المستضافة ذاتيًا مسؤولية تحديثها وحماية بيانات الاعتماد بنفسه. لا يُعد أي مما ورد هنا تدقيقًا أمنيًا، ولا يمكن وصف أي محفظة بأنها آمنة أو غير آمنة استنادًا إلى هذه الأدلة وحدها.
التحذير 1: BTCPay Server 2.4.2 (7 أغسطس)
في 7 أغسطس 2026، نشرت BTCPay Server تنبيهًا أمنيًا طلبت فيه من المستخدمين التحديث فورًا إلى الإصدار 2.4.2. وأفاد التنبيه بأن جميع الإصدارات السابقة لـ 2.4.2، بما في ذلك الإصدارات المرشحة، متأثرة، وأن مهاجمًا عن بُعد من دون مصادقة يمكنه الحصول على ملفات بيانات اعتماد .macaroon الخاصة بـLND، وهو تطبيق لعقدة لايتنينغ. والماكارون هو بيانات اعتماد تمنح صلاحية التحكم في العقدة، لذا يمكن للمهاجم، باستخدام تلك الملفات، الاستيلاء على عقدة LND وتحريك أموالها. وذكر التنبيه: «أكدنا أن المهاجمين استغلوا هذه الثغرة»، وأن المستخدمين تأثروا وسُرقت أموال، من دون تحديد المبالغ.
أفادت Cointelegraph في 9 أغسطس بأن BTCPay فرضت مؤقتًا قيودًا على الاتصالات العامة عن بُعد بعقد LND. وفي عمليات النشر عبر Docker، تعذر على المحافظ الخارجية مثل Zeus الاتصال عبر نطاق BTCPay أو عنوان Tor، بينما استمرت مدفوعات لايتنينغ. وأبلغ مشغّلان عن إفراغ أرصدة عقدتيهما: Foundation، الشركة المصنّعة لـColdcard، التي أُغلقت قنواتها وسُحبت أموالها، بينما لم تتأثر محفظتها الساخنة، وCitadel21. ولم يفصح أي منهما عن المبلغ المفقود، كما أن العدد الإجمالي للمشغّلين المتأثرين غير معروف.
كان الإصلاح هو BTCPay Server 2.4.2، الذي يحدّث LND إلى 0.21.1 ويعيد إنشاء ملفات الماكارون في عمليات التثبيت القياسية. وذكر التنبيه أن محافظ BTCPay على السلسلة، بما فيها المحافظ الساخنة، غير متأثرة، مع احتمال استمرار تعرض الأموال الموجودة في محفظة LND نفسها على السلسلة للخطر. ونصح المستخدمين الذين لا يستطيعون التحديث فورًا بإيقاف الخادم عن الاتصال، وفحص عقدة LND بحثًا عن مدفوعات غير مألوفة أو إغلاق غير متوقع للقنوات أو نظراء مجهولين أو اختلافات في الأرصدة. أما المستخدمون الذين أتاحوا الوصول إلى LND عبر وكيل عكسي خاص بهم أو خدمة Tor أو منفذ مُعاد توجيهه، فكان عليهم تغيير بيانات الاعتماد هذه على نحو منفصل، لأن التحديث لا يغلق تلك المسارات.
التحذير 2: Core Lightning 26.06.7 (28 أغسطس)
في 28 أغسطس 2026، أصدرت Blockstream الإصدار Core Lightning 26.06.7، وهو إصدار فرعي قالت إنه «يعالج ثغرات مؤكدة أُبلغنا بها خلال الأسابيع الثلاثة الماضية». ولم يتضمن المنشور تفاصيل فنية، وقال إن الشيفرة المصدرية ستُنشر بعد 14 يومًا من الإصدار، في 11 سبتمبر. ولم يحدد مدى خطورة الثغرات، كما لم يذكر ما إذا كان قد جرى استغلال أي منها. وأشار إلى ورود البلاغات خلال زيادة في تقارير الأمن المُنشأة بالذكاء الاصطناعي بشأن مشاريع بيتكوين مفتوحة المصدر، لكنه لم يقل إن أيًا منها استُخدم في هجمات.
طلب المنشور من مشغّلي العقد الترقية إلى 26.06.7، والتحقق من تواقيع الملفات الثنائية، ثم إعادة التشغيل. وبالنسبة إلى المشغّلين الذين لا يستطيعون الترقية فورًا، أوصى بإعادة التشغيل مع الخيار --offline، الذي يمنع النظراء الخارجيين من مراسلة العقدة بينما تستمر الخدمة بالعمل، ثم إزالة الخيار بعد الترقية. وذكر أيضًا أن الإصدارات السابقة لـ26.06.7 غير مدعومة، وأن الإصدار التالي، 26.09، كان مقررًا في أواخر سبتمبر.
أضاف ملخص CryptoTicker مشكلة تتعلق بحزم التوزيع: حتى 1 سبتمبر، كانت أربع صور Docker تحمل الوسم 26.06.7 تفتقر إلى الإصلاحات، لذا ربما لم يحصل بعض المستخدمين الذين حدّثوا على التصحيح. وتستند هذه المعلومة إلى ذلك الملخص، ولم يذكر منشور Blockstream الذي جرت مراجعته Docker. ولم يُبلغ عن خسائر في ذلك الوقت. وتُظهر هذه الحالة أن التحديث قد لا يقدّم الإصلاح، لذا ينبغي للمستخدمين التحقق من الإصدار وتفاصيل الصورة التي يشغّلونها فعلًا.
سعر --
التحذير 3: متابعة BTCPay Server (8 سبتمبر)
في 8 سبتمبر 2026، أصدرت BTCPay Server تحذيرًا ثانيًا مع الإصدار 2.4.4، وفقًا لملخص CryptoTicker. وحذّر التنبيه من أن روبوتات كانت تفحص الخوادم التي أعاد مشغّلوها يدويًا فتح الوصول إلى LND، بعد أن أغلقته BTCPay في أغسطس. ولم يُبلغ عن أي استيلاء ناجح. وكان السبب هو الإعدادات، لا وجود ثغرة جديدة في البرمجيات: فالمشغّلون الذين أعادوا الوصول عن بُعد باستخدام قواعدهم الخاصة، مثل وكيل عكسي أنشأوه بأنفسهم، أعادوا وضع عقدهم على الإنترنت.
تعود خلفية الأمر إلى القيود المفروضة في أغسطس. فقد حجبت BTCPay مؤقتًا اتصالات LND العامة عن بُعد بعد أول عملية استغلال، ما قطع اتصال المحافظ الخارجية مثل Zeus في عمليات النشر عبر Docker. وأحيانًا أعاد المشغّلون الذين أرادوا استعادة هذا الوصول إنشاءه بأنفسهم. وكان التنبيه الصادر في أغسطس قد حذّر بالفعل من أن التحديث لا يغلق المسارات التي ينشئها المشغّل بنفسه، وأنه يجب تغيير بيانات الاعتماد المرتبطة بها على نحو منفصل. ويوضح تحذير سبتمبر أهمية ذلك.
كانت النصيحة هي التحديث إلى 2.4.4 وإزالة أي إتاحة يدوية، مثل قواعد الوكيل العكسي. وبما أن رواية هذا التحذير تستند إلى مصدر ثانوي واحد، ينبغي للقراء الذين يشغّلون BTCPay Server مراجعة ملاحظات الإصدار الرسمية للمشروع الخاصة بـ2.4.4. والدرس العملي المستفاد من المصادر هو أن طريقة إعداد الخادم قد تلغي مفعول إصلاح أمني.
التحذير 4: Alby Hub (9 سبتمبر)
في 9 سبتمبر 2026، حذّرت Alby من أن ثغرة خطيرة في الإصدارات الأقدم من Alby Hub قد تتيح لمهاجم الاستيلاء على محفظة وإرسال أموالها، وفقًا لموقع The Hacker News. وتتراوح الإصدارات المتأثرة بين 1.7.0 و1.18.5، وقد صدرت جميعها قبل 08/2025. ولا ينطبق الاستغلال إلا عندما يجعل المالك واجهة إدارة Hub متاحة عبر الإنترنت. ولم تكشف Alby عن الطبيعة التقنية للثغرة، وقالت إن التفاصيل الكاملة ستُنشر لاحقًا وفقًا لمبادئ الإفصاح المسؤول.
قالت Alby إن مستخدمًا واحدًا تأثر حتى الآن، لكنها لم تذكر ما إذا كان قد خسر أموالًا أو مقدارها. وأفاد The Hacker News بأن المستخدم المتأثر أبلغ Alby بالتفاصيل. ولا تتأثر الإصدارات 1.19.0 وما بعدها، ونُشر أول إصدار يتضمن الإصلاح في 29 أغسطس 2025، لذا كان التحذير معنيًا بمن لا يزالون يشغّلون برمجيات مضى على إصدارها أكثر من عام. وأوصت Alby باستخدام الإصدار 1.24.0، وهو الإصدار الحالي آنذاك.
طلبت Alby من المستخدمين التحقق من الإصدار المثبت لديهم، وإذا كانوا يشغّلون 1.18.5 أو إصدارًا أقدم، حجب الوصول الخارجي إلى Hub أولًا، مثل ربط المنفذ بـ127.0.0.1 في Docker أو حصر قاعدة جدار الحماية بعنوان IP الخاص بهم على خادم سحابي. وبعد ذلك عليهم التحديث إلى 1.24.0، وتغيير كلمة مرور إلغاء القفل إذا كان الإصدار المتأثر متاحًا عبر الإنترنت، والتواصل مع عنوان Alby الأمني. وذكر The Hacker News أنه سأل Alby عما إذا كان التحديث ينهي أي وصول سبق أن حصل عليه مهاجم، لذا ظل هذا السؤال مفتوحًا عند نشر الخبر.
التحذير 5: LNbits 1.7.0 (من 8 نوفمبر إلى 10)
يوم الأحد، 8 نوفمبر 2026، طلبت LNbits من المستخدمين إيقاف خوادمهم بعد الإبلاغ عن هجمات نشطة، قائلة إنه «من الأفضل توخي الحذر»، وعطّلت النسخ على خدمة الاستضافة الخاصة بها، وفقًا لمجلة Bitcoin Magazine. وفي 10 نوفمبر، أصدرت الإصدار 1.7.0 كتحديث أمني عاجل. وحذّر المشروع من أن الأموال في الإصدارات السابقة «معرضة لخطر السرقة». وتشير التقارير إلى إنشاء حسابات دون إذن وسحب أموال، ولم يُكشف عن مسار الهجوم.
الخسائر المبلغ عنها صغيرة وجزئية. وقال مشغّل BitTipBot، Kevin Ravensberg، إن المهاجمين أنشؤوا حسابات وسحبوا 2,285,545 ساتوشي، أي نحو 0.0229 BTC، بين 09:22 و14:00 UTC تقريبًا في 8 نوفمبر، وفقًا لمجلة Bitcoin Magazine. ولم تنشر LNbits إجماليًا مجمعًا للخسائر عبر النسخ المتأثرة. وأفاد Gokhshtein بأن مبتكر LNbits قدّر في مايو أن نحو 200,000 مشغّل يستخدمون البرمجيات بشكل مستقل، لكن عدد المتأثرين غير معروف.
يتضمن الإصدار 1.7.0 تعزيزات أمنية في المصادقة وإدارة الإضافات ومعالجة المدفوعات، ووعدت LNbits بنشر تقرير فني كامل. وطلب المشروع من المشغّلين الترقية قبل إعادة التشغيل. وإذا اشتُبه في حدوث اختراق، نصح بإنشاء خادم جديد، لأن التحديث لا يمكنه إزالة وصول حصل عليه المهاجم بالفعل. كما طلب من المشرفين الكبار تغيير جميع مفاتيح محافظ المستخدمين، واستبدال بيانات اعتماد مصادر التمويل مثل مفاتيح API أو الماكارون، وتغيير الأسرار الأخرى المخزنة في الإعدادات، ومراجعة الاتصالات الخاصة بـNWC Provider وLNDHub وBolt Cards وTPOS وBleskomat وFOSSA. وأوصى بإبقاء الأرصدة التشغيلية فقط متصلة بالإنترنت ونقل الأموال الزائدة إلى مفاتيح غير متصلة.
وماذا عن تحديث Electrum 4.8.4؟
ليس Electrum 4.8.4 واحدًا من التحذيرات الخمسة، لكنه صدر في الأسبوع نفسه وغالبًا ما يُذكر معها. وأفادت Phemex News، نقلًا عن PANews، بأن الإصدار صدر في 6 نوفمبر ويعالج خللًا في معالجة رسائل onion الخاصة بلايتنينغ: إذ كان من الممكن أن تؤدي رسائل onion معطوبة من مصادر عشوائية إلى فصل Electrum عن نظرائه في القنوات. ويتجاهل الإصلاح جميع رسائل onion الواردة إلى حين تطبيق حالة استخدام عملية. كما وصف عنوان رئيسي لموقع CryptoTimes بتاريخ 9 نوفمبر الإصدار بأنه تحديث أمني للايتنينغ.
يتمثل الأثر المبلغ عنه في قطع الاتصال بنظراء القنوات، لا سرقة الأموال، ولا تذكر أي من المصادر التي جرت مراجعتها وقوع خسائر. ولا تحدد المصادر الإصدارات الأقدم المتأثرة. وهذا يجعل الحالة أقل خطورة من حوادث BTCPay Server وLNbits التي حرّك فيها المهاجمون الأموال. ومع ذلك، فهي سبب إضافي للحفاظ على تحديث المحفظة، إذ قد يعجز عميل ينقطع عن نظرائه عن استخدام قنواته كما هو متوقع.
لم أتمكن من فتح ملاحظات إصدار Electrum أو أي تنبيه بشأن 4.8.4، لذا تستند هذه التفاصيل إلى تقرير ثانوي وينبغي التحقق منها في ملاحظات الإصدار الرسمية لـElectrum قبل الاعتماد عليها. وتفيد هذه الحالة للمقارنة: فليس كل إصلاح أمني للايتنينغ مرتبطًا بسرقة الأموال، وينبغي تقييم خطورة التحذير بالرجوع إلى وصف المشروع نفسه للأثر.
ما القواسم المشتركة بين التحذيرات الخمسة؟
تتعلق ثلاث من الحالات الخمس بجزء من البرمجيات كان متاحًا عبر الإنترنت. فقد أتاحت ثغرة BTCPay لمهاجم عن بُعد من دون مصادقة الحصول على ملفات بيانات اعتماد LND، وتعلقت حالة BTCPay في سبتمبر بمشغّلين أعادوا فتح الوصول إلى LND بأنفسهم، ولم تنطبق ثغرة Alby إلا عندما كانت واجهة الإدارة متاحة عبر الإنترنت. وفي كل حالة، حوّل إتاحة الوصول مشكلةً برمجية إلى سبيل للاستيلاء على الأموال، وكان إغلاق هذا الوصول جزءًا من الإصلاح. ولم يُكشف عن مسار هجوم LNbits، لذا لا يمكن قول الشيء نفسه عن تلك الحالة.
تتعلق أربع من الحالات الخمس ببرمجيات مستضافة ذاتيًا أو يديرها المستخدم، حيث يقرر المستخدم موعد التحديث. وحذّرت كل من Core Lightning وAlby بشأن إصدارات قديمة أو لم تتلق التصحيحات، فيما مضى على الإصدارات المتأثرة لدى Alby أكثر من عام. ولا تُظهر المصادر أن جميع المشغّلين اطّلعوا على التحذيرات في الوقت المناسب. كما توضح أن الإصلاحات قد لا تكتمل عمليًا، كما حدث مع صور Docker التي افتقرت إلى تصحيح Core Lightning ومع بيانات الاعتماد التي قالت LNbits إنه يجب استبدالها بعد التحديث.
أشار منشور Core Lightning إلى ورود البلاغات خلال زيادة في تقارير الأمن المُنشأة بالذكاء الاصطناعي بشأن مشاريع بيتكوين مفتوحة المصدر. ولا توضح المصادر ما إذا كانت هذه الزيادة تفسر تواتر التحذيرات منذ أغسطس، ولا يستخلص هذا المقال أي نتيجة منها. لكن ما تشترك فيه الحالات هو نمط الإرشادات: التحديث سريعًا، وتجنب إتاحة واجهات الإدارة وواجهات API، وتغيير بيانات الاعتماد بعد وقوع حادث، وإبقاء الأرصدة التشغيلية فقط في الأنظمة التي قد تتعرض للهجوم.
كيف يمكن لمستخدمي محافظ لايتنينغ الحد من المخاطر؟
تقدم التنبيهات خطوات عملية متسقة. ينبغي للمستخدمين التحقق من البرمجيات والإصدار اللذين يشغّلونها والتحديث عند الإعلان عن إصدار أمني، مع التأكد من أن التحديث ثبّت الإصلاح بالفعل، كما توضح حالة Docker الخاصة بـCore Lightning. ويجب ألا تكون واجهات الإدارة وواجهات API للعقد متاحة عبر الإنترنت العام، كما ينبغي تأمين أي وصول أنشأه المستخدم بنفسه وتغيير بيانات اعتماده على نحو منفصل، مثل الوكيل العكسي أو خدمة Tor أو المنفذ المُعاد توجيهه، لأن التحديث لا يغلقه.
بعد وقوع حادث، ينبغي استبدال بيانات الاعتماد، لا الاكتفاء بتحديث البرمجيات. طلبت LNbits من المشغّلين تغيير مفاتيح المحافظ وبيانات اعتماد مصادر التمويل، والنظر في إنشاء خادم جديد إذا اشتُبه في حدوث اختراق، كما طلبت BTCPay من المستخدمين فحص العقد بحثًا عن مدفوعات غير مألوفة أو إغلاق غير متوقع للقنوات أو نظراء مجهولين أو اختلافات في الأرصدة. وأوصت LNbits أيضًا بإبقاء الأرصدة التشغيلية فقط متصلة بالإنترنت ونقل الأموال الزائدة إلى مفاتيح غير متصلة، للحد من مقدار ما يمكن للمهاجم سرقته.
أما المستخدمون الذين لا يشغّلون برمجياتهم بأنفسهم، فيعتمدون بدلًا من ذلك على أمن مزود الخدمة، ولا تقيّم المصادر التي جرت مراجعتها أي مزود. عطّلت LNbits النسخ المستضافة لديها خلال الحادث، ما يوضح أن مزود الخدمة يستطيع التحرك بسرعة، لكنه يبين أيضًا أن مستخدمي النسخ المستضافة لم يكن لهم تحكم في الإيقاف. وينبغي لكل مستخدم إبقاء المبالغ في محفظة لايتنينغ عند مستوى لا تؤثر خسارته، ومراجعة الإعلانات الأمنية الصادرة عن المشروع نفسه. ولا يشكل أي مما ورد في هذا المقال نصيحة استثمارية أو أمنية.
الخلاصة
أثرت خمسة تحذيرات أمنية منذ 08/2026 في BTCPay Server وCore Lightning وAlby Hub وLNbits؛ وأُبلغ عن سرقة أموال في حالتي BTCPay Server وLNbits، وتأثر مستخدم واحد لـAlby Hub من دون تحديد خسارة، بينما لم يُبلغ عن خسائر في Core Lightning أو متابعة BTCPay. والخسائر التي كُشف عنها حتى الآن صغيرة، فيما لا تزال الإجماليات مجهولة. ولا تصف المصادر التي جرت مراجعتها وجود خلل في بروتوكول لايتنينغ نفسه، لكنها توضح أن البرمجيات المستضافة ذاتيًا، التي تُترك مكشوفة على الإنترنت من دون تصحيح، شكلت نقطة ضعف متكررة.
الأسئلة الشائعة
1. هل محافظ بيتكوين لايتنينغ آمنة؟
يعتمد ذلك على البرمجيات وطريقة تشغيلها. أثرت خمسة تحذيرات أمنية منذ 08/2026 في BTCPay Server وCore Lightning وAlby Hub وLNbits، لكن المصادر التي جرت مراجعتها لا تصف وجود خلل في بروتوكول لايتنينغ نفسه.
2. هل سُرقت أموال في هذه الحوادث؟
نعم، في بعض الحالات. أكدت BTCPay Server أن المهاجمين سرقوا أموالًا في أغسطس من دون تحديد المبالغ، وأبلغ مستخدمو LNbits عن سرقة نحو 2.3M ساتوشي من أحد المشغّلين في نوفمبر. وقالت Alby Hub إن مستخدمًا واحدًا تأثر من دون ذكر خسارة.
3. ما البرمجيات المتأثرة؟
BTCPay Server (انكشاف بيانات اعتماد LND، 7 أغسطس، مع متابعة في 8 سبتمبر)، وCore Lightning (26.06.7، 28 أغسطس)، وAlby Hub (الإصدارات من 1.7.0 إلى 1.18.5، 9 سبتمبر)، وLNbits (الإصدارات السابقة لـ1.7.0، من 8 نوفمبر إلى 10).
4. ماذا ينبغي لمستخدمي LNbits أن يفعلوا؟
الترقية إلى 1.7.0 قبل إعادة التشغيل، وتغيير مفاتيح المحافظ وبيانات اعتماد مصادر التمويل، وإنشاء خادم جديد إذا اشتُبه في حدوث اختراق. وتوصي LNbits أيضًا بإبقاء الأرصدة التشغيلية فقط متصلة بالإنترنت.
5. هل تأثر Electrum؟
يعالج Electrum 4.8.4، الذي صدر في نحو 6 نوفمبر، خللًا في رسائل onion الخاصة بلايتنينغ قد يؤدي إلى فصل المحفظة عن نظرائها في القنوات، وفقًا لـPhemex News. ولم يُبلغ عن خسارة أموال.
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً
صناديق ETF البيتكوين تسجل تدفقات خارجة بقيمة $582M مع هبوط BTC دون $62K: هل يأتي $60K بعد ذلك؟
شبكة لايتنينغ لبيتكوين للمبتدئين: 5 أمور ينبغي معرفتها قبل أول دفعة
XRP أقل من $1: ماذا يعني فتح حساب الضمان في 1 ديسمبر لسعره؟
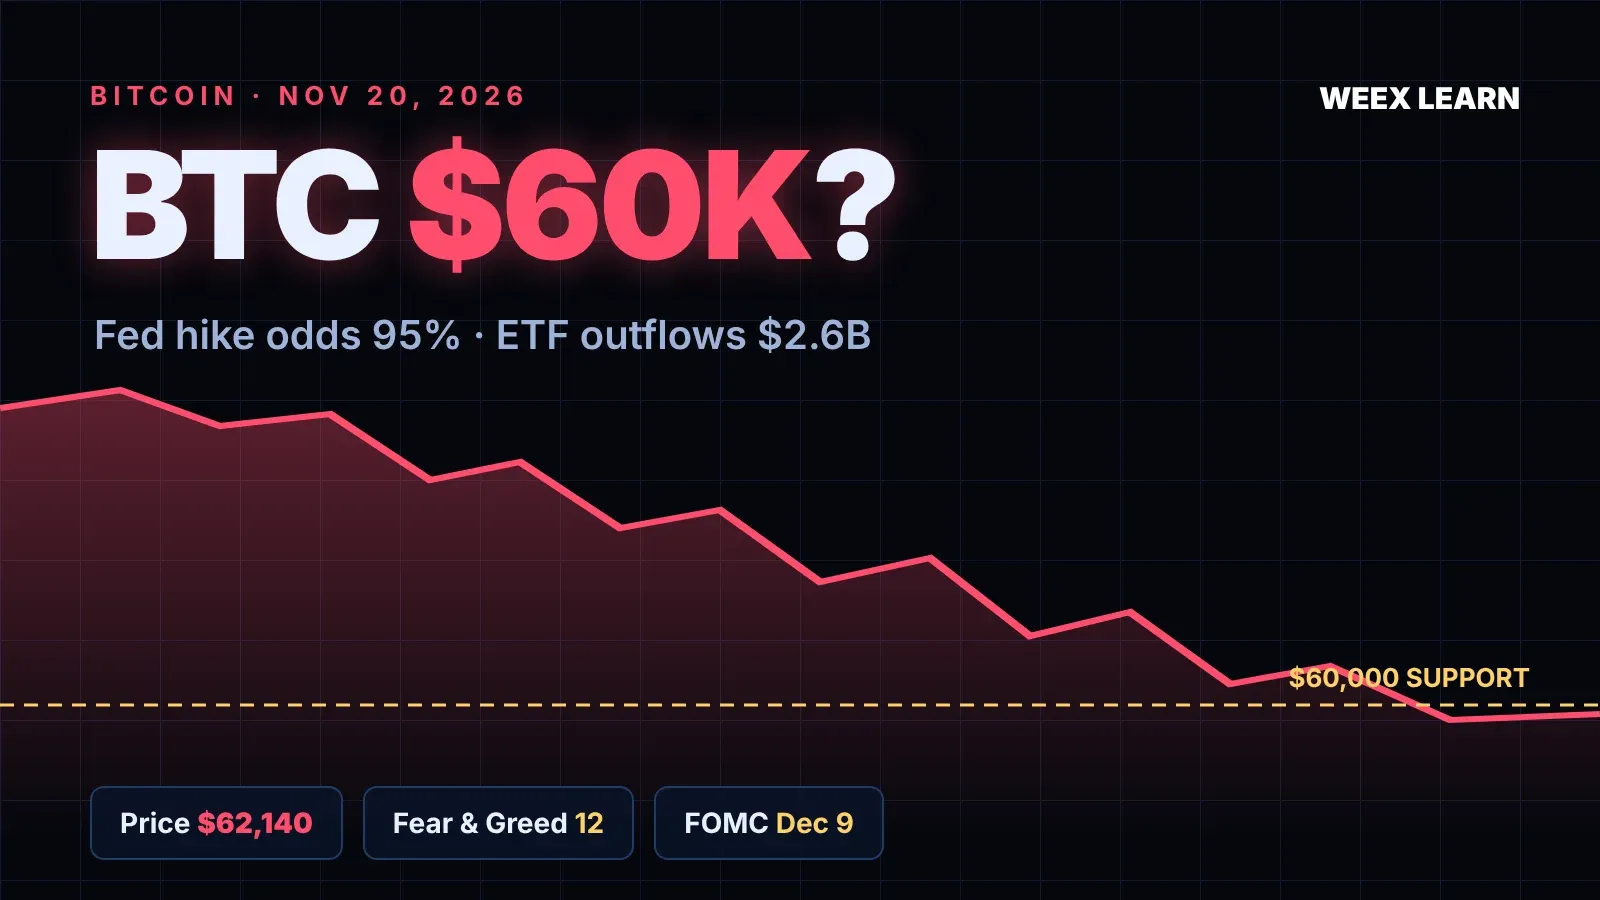
بيتكوين دون $62K: هل $60,000 هي المحطة التالية قبل قرار الفيدرالي في 9 ديسمبر؟
معدلات الستيكينغ على WEEX: كل عملة وشريحة ومدة (11/2026)
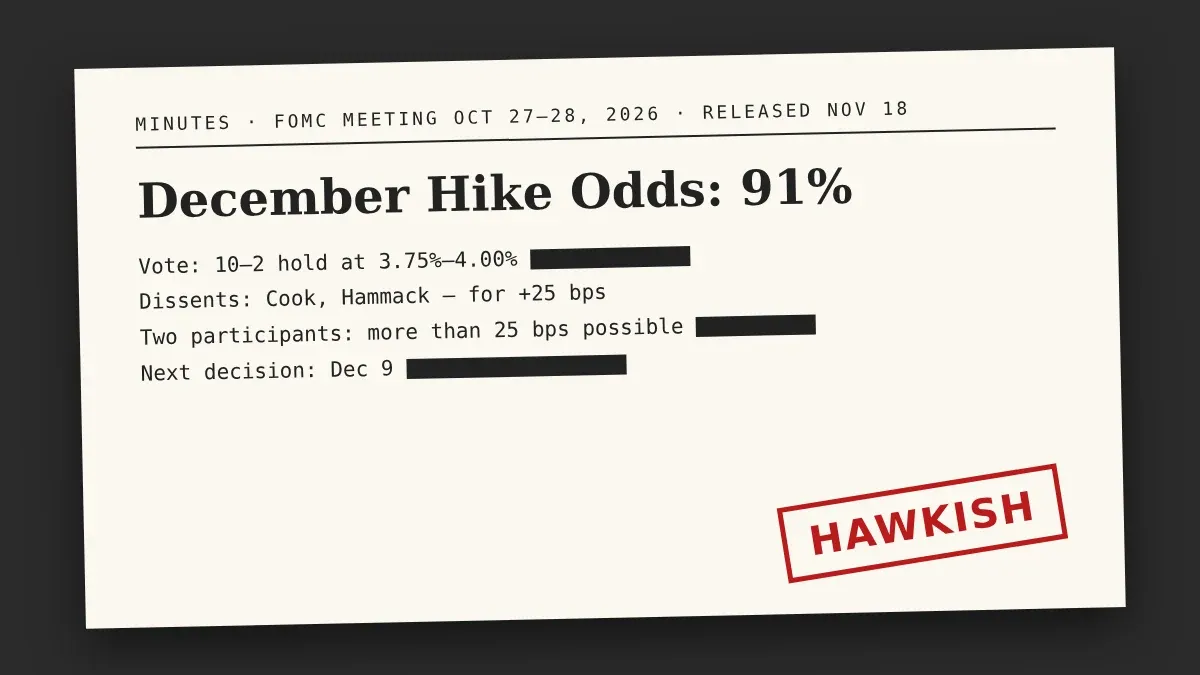
محضر الفيدرالي 11/2026: لماذا أصبحت زيادة الفائدة في ديسمبر مُسعّرة الآن عند %91
عودة التدفقات الخارجة من صناديق ETF لبيتكوين: خروج $240M بعد ارتداد ليوم واحد — هل يضعف الطلب على BTC؟
محفظة ChatGPT تتجاوز العملات المشفرة: ماذا يعني ذلك لمدفوعات وكلاء الذكاء الاصطناعي
اختطاف أجهزة تعدين بيتكوين: كيف وُجّهت 64,000 منصة تعدين إلى OCEAN
الاكتتاب العام الأولي لأنثروبيك: تسعير ANT في 18 نوفمبر عند $70 إلى $78، وما الذي يعنيه ذلك
USOR مقابل USOE: هل تستند الرموز المرتبطة بالنفط إلى نفط حقيقي؟
سولانا تنهي مرحلة الشبكة الرئيسية التجريبية: ماذا يعني Solana 1.0 لسعر SOL؟
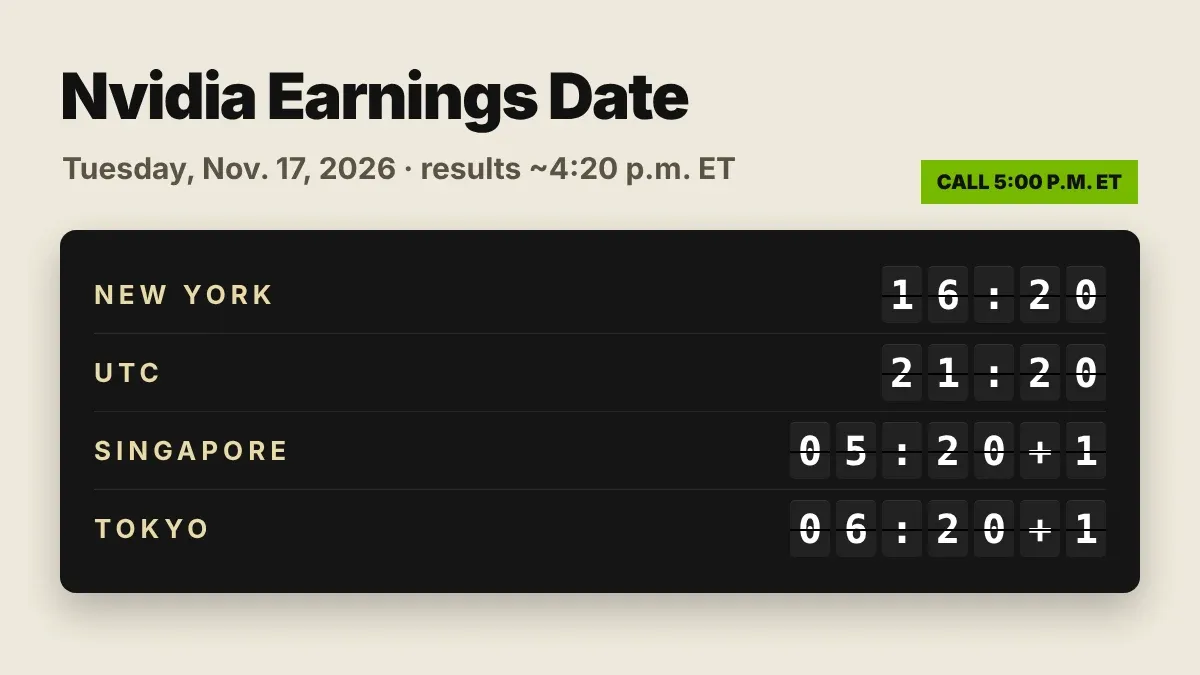
موعد إعلان إنفيديا عن الأرباح: 17 نوفمبر 2026 بعد إغلاق السوق، في كل منطقة زمنية
خطاب باول عن بيتكوين: لماذا يحرك وورش، لا باول، BTC في 2026
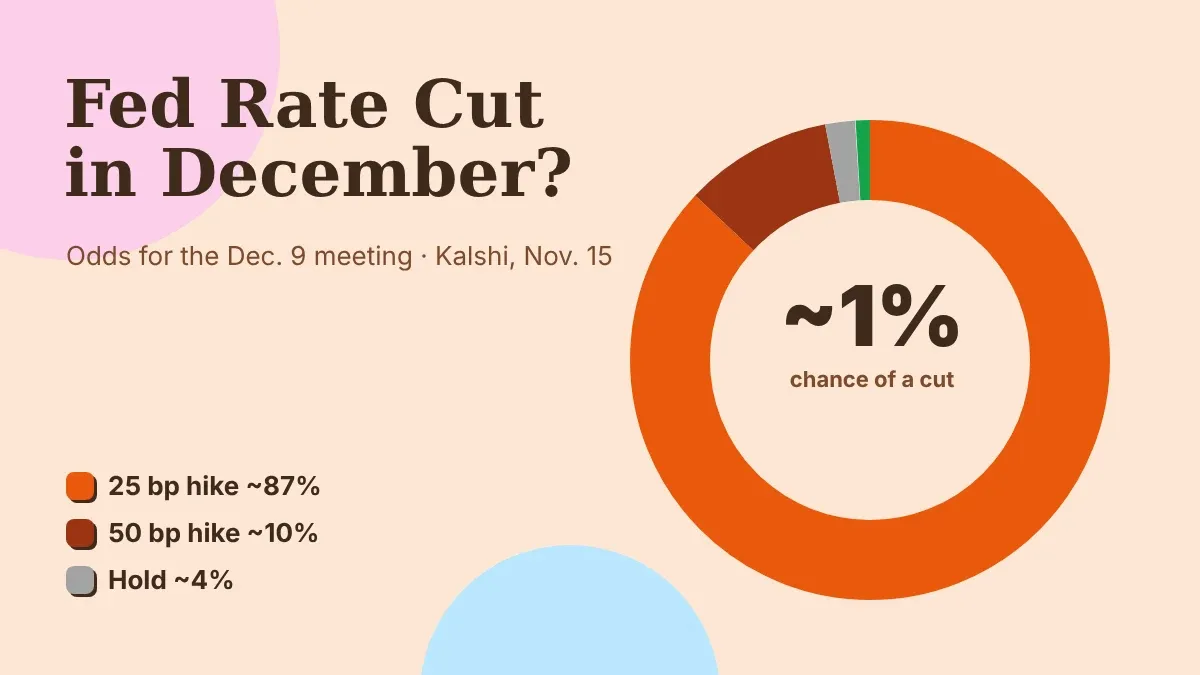
خفض سعر الفائدة من الاحتياطي الفيدرالي في 12/2026؟ لماذا تسعّر الأسواق الآن رفعًا بدلًا منه
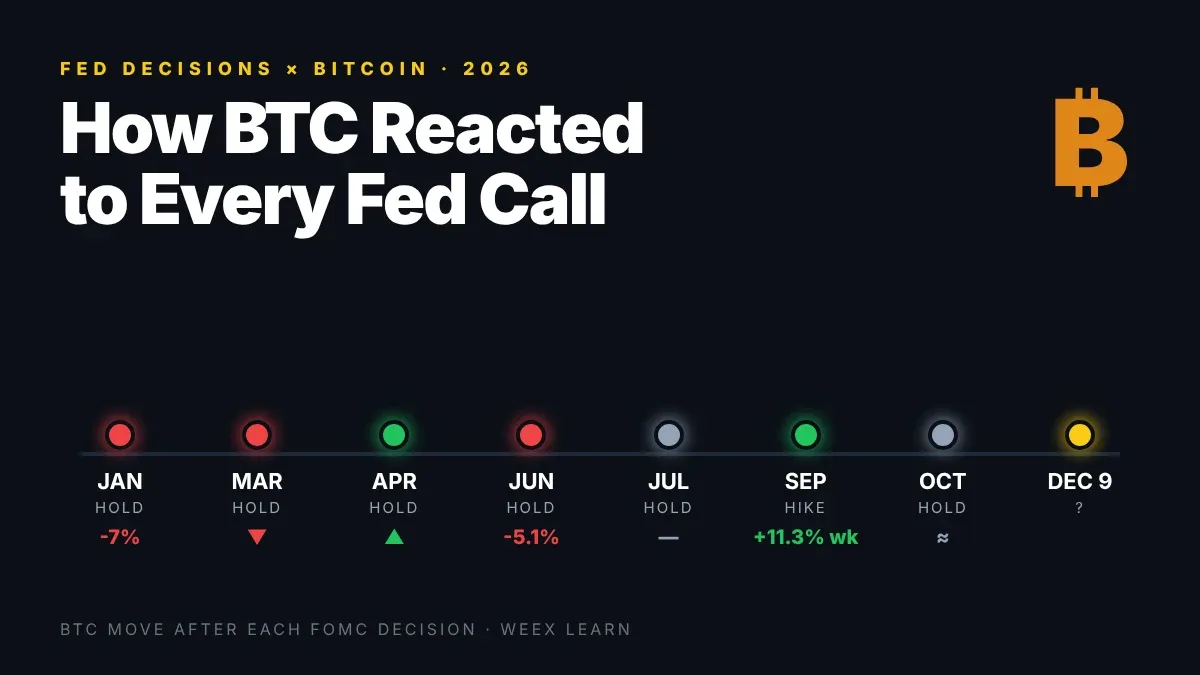
قرار الفائدة للفيدرالي وبيتكوين: كيف تفاعل BTC مع كل قرار في 2026
انخفاض بيتكوين نحو $70K: تدفقات ETF الخارجة والتصفيات وما التالي؟
اجتماع FOMC في ديسمبر 2026: رفع الفائدة يومي 8 و9 ديسمبر، 25 أم 50 نقطة أساس؟
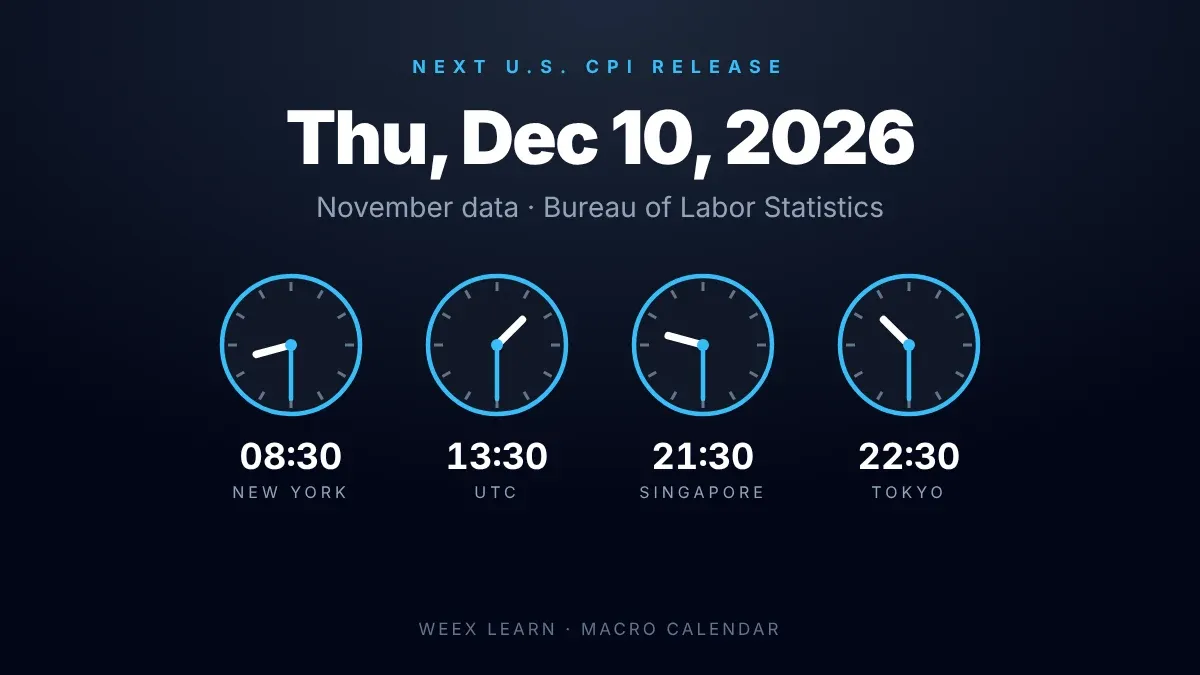
موعد صدور مؤشر أسعار المستهلكين (CPI): التقرير القادم في 10 ديسمبر 2026، الساعة 08:30 صباحًا بتوقيت شرق الولايات المتحدة
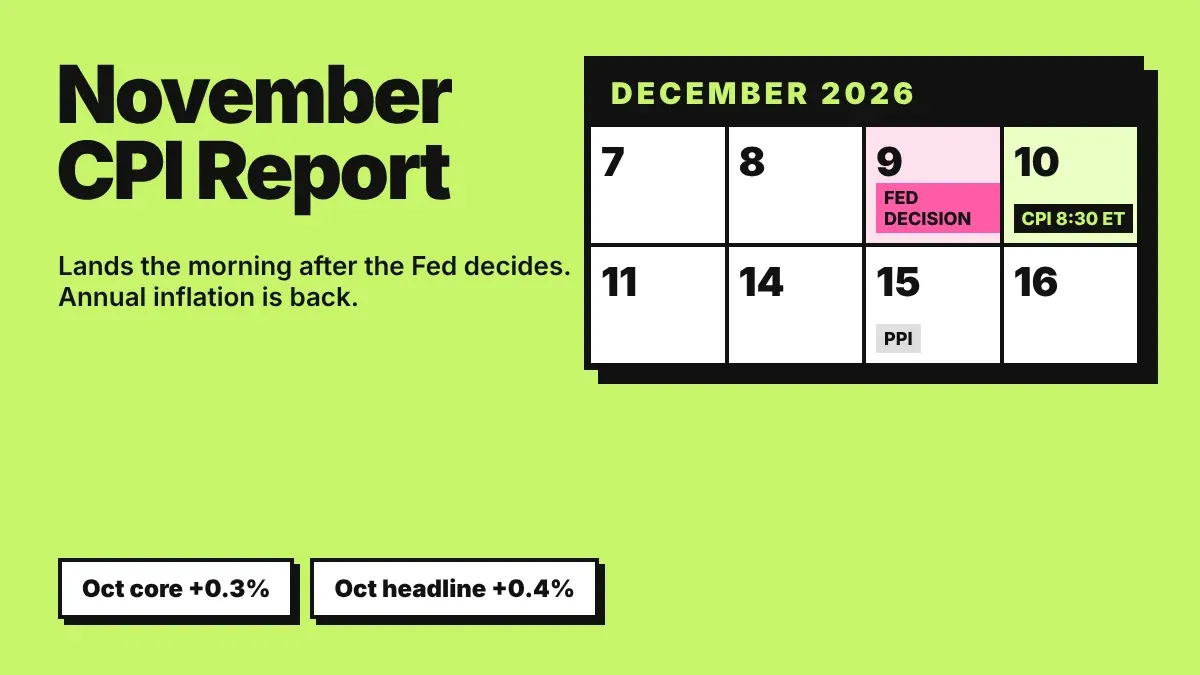
تقرير مؤشر أسعار المستهلكين لشهر نوفمبر: صدوره في 10 ديسمبر بعد قرار الفيدرالي
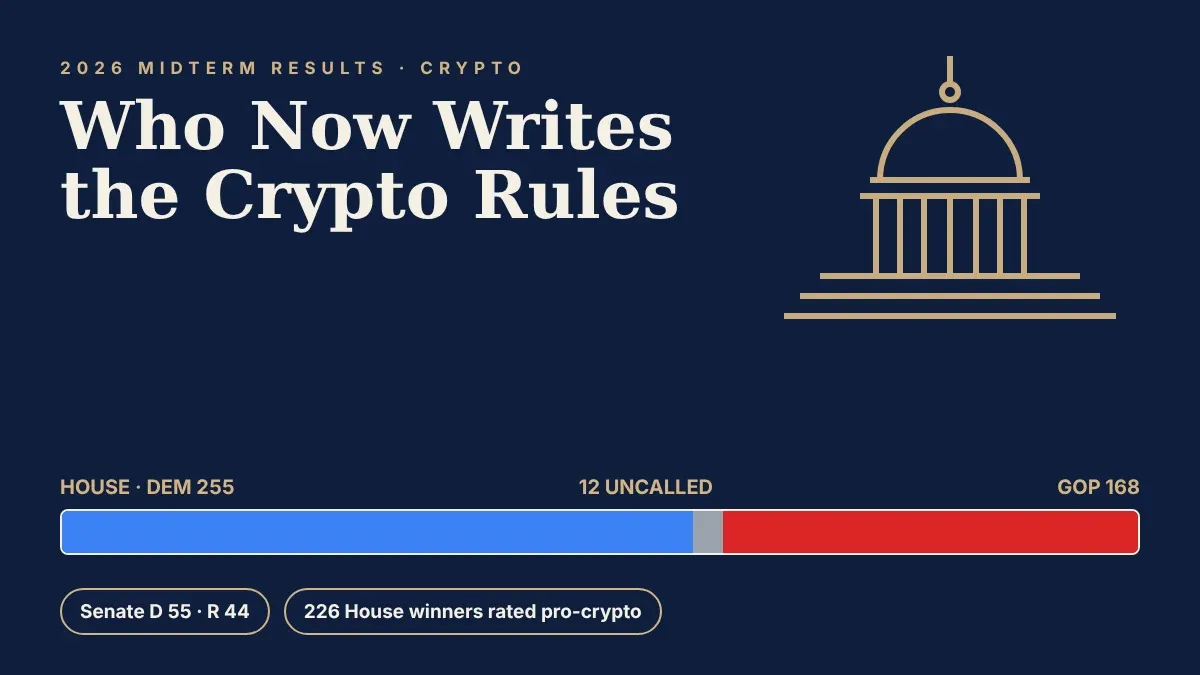
نتائج انتخابات التجديد النصفي والعملات المشفرة: من يسيطر الآن على سياسة العملات المشفرة؟
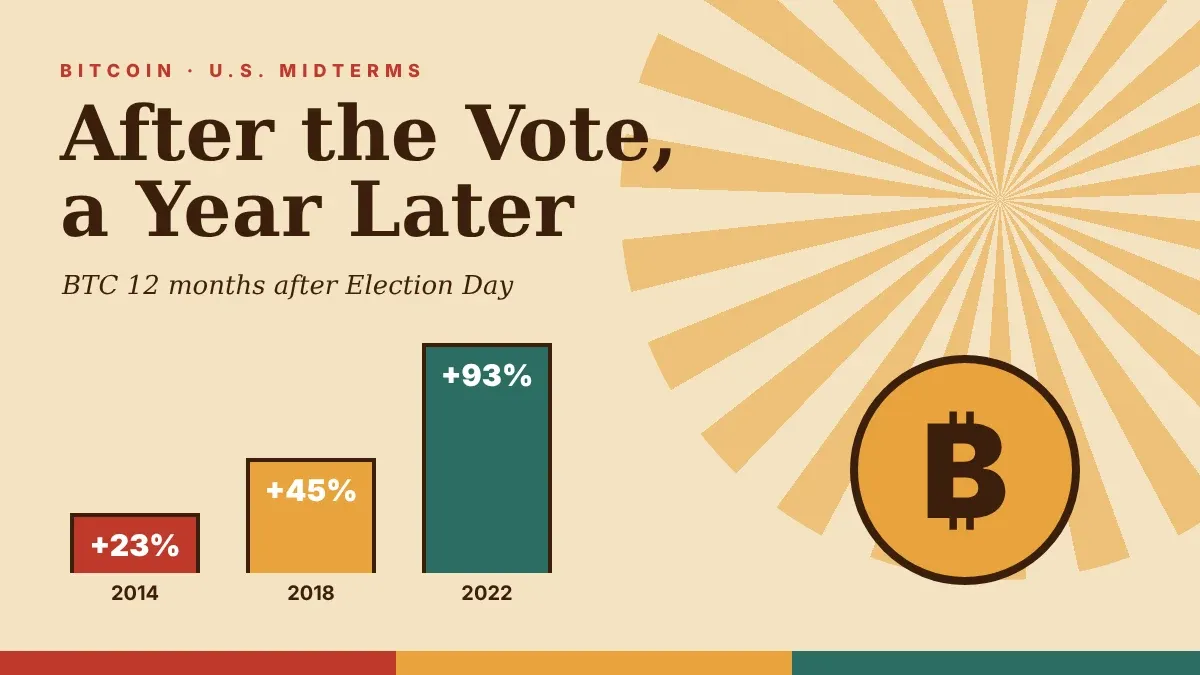
سعر بيتكوين في انتخابات التجديد النصفي: ما الذي تكشفه أعوام 2014 و2018 و2022
ما هو مشروع فارو؟ شرح خطة عملة مستقرة مصرفية بتمويل 270 مليون دولار
اختراق بينانس: مسار غسل أموال بـ6.3 مليارات دولار وتطورات الاسترداد
هل ستُستبعَد Strategy (MSTR) من مؤشر MSCI؟ ماذا يحدث بعد 30/11
بيتكوين بعد قراءة مؤشر أسعار المستهلك المرتفعة: لماذا وصلت احتمالات رفع الفائدة في ديسمبر إلى %85
سعر PROJECT CORTEX (XTX): لماذا يصعب الوثوق بمكسب 15.8M% وقيمة سوقية تبلغ $6B
تداعيات انتخابات التجديد النصفي على العملات المشفرة: إنفاق $170M وخسارة سباقات رئيسية
إغلاق FreeBitco.in: تجميد عمليات السحب وما يمكن للمستخدمين فعله
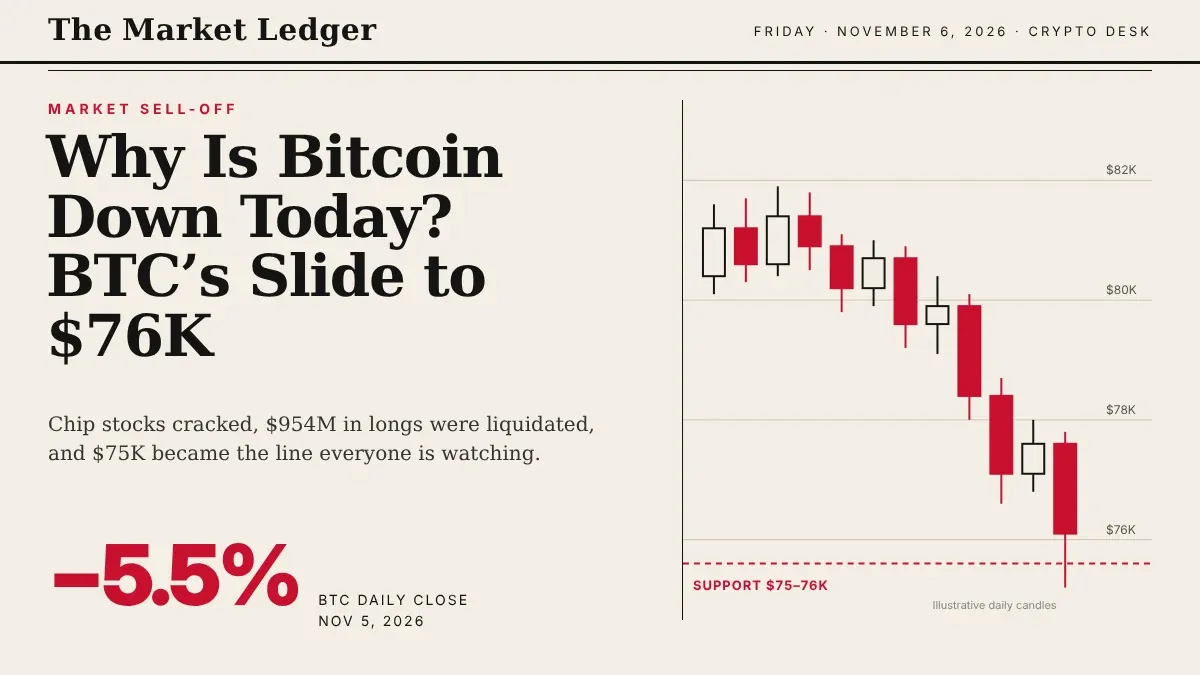
لماذا ينخفض بيتكوين اليوم؟ تفسير هبوط BTC إلى $76K
صناديق ETF البيتكوين تسجل تدفقات خارجة بقيمة $582M مع هبوط BTC دون $62K: هل يأتي $60K بعد ذلك؟
شبكة لايتنينغ لبيتكوين للمبتدئين: 5 أمور ينبغي معرفتها قبل أول دفعة
XRP أقل من $1: ماذا يعني فتح حساب الضمان في 1 ديسمبر لسعره؟
بيتكوين دون $62K: هل $60,000 هي المحطة التالية قبل قرار الفيدرالي في 9 ديسمبر؟
معدلات الستيكينغ على WEEX: كل عملة وشريحة ومدة (11/2026)
محضر الفيدرالي 11/2026: لماذا أصبحت زيادة الفائدة في ديسمبر مُسعّرة الآن عند %91


