
أداة ARTEX AI تخترق الشبكات في أقل من 3 ساعات، تحذر FBI

 فضّلنا على Google

حذرت FBI من أن القراصنة استخدموا إطار العمل ARTEX للذكاء الاصطناعي للحصول على وصول متميز إلى الشبكات في أقل من ثلاث ساعات، مع وجود المؤسسات المالية وموردي التكنولوجيا من بين الأهداف.
ملخص
- بعض اختراقات ARTEX تقدمت من الاستهداف الأولي إلى الوصول المتميز في أقل من ثلاث ساعات.
- سجلت Microsoft محاولات تسجيل دخول لأكثر من 2,250 مستأجرًا بعد اختراق ConnectWise.
- قالت Barracuda إن مهاجمًا بحث عن بيانات اعتماد محفظة العملات المشفرة وعبارات البذور على الخوادم المخترقة.
- وثقت Amazon محاولات استخدام التزييف العميق ضد بورصات العملات المشفرة، بما في ذلك الفشل المسجل في التحقق من الهوية على جانب الخادم.
في إشعار بتاريخ 13 نوفمبر، وصفت FBI الهجمات التي تشمل ARTEX عبر الخدمات المالية والحكومة والدفاع والرعاية الصحية وغيرها من الصناعات منذ أغسطس على الأقل. وأشارت الوكالة إلى سرقة المعلومات الشخصية الخاصة بحوالي 67,000 شخص في كوريا الجنوبية.
تم بناء الإطار في الأصل لاختبار الاختراق المصرح به، مما يسمح للمشغلين بإعطاء تعليمات لوكلاء الذكاء الاصطناعي بلغة عادية. ثم يعمل الوكلاء من خلال المهام التي تتطلب عادةً من المهاجم أداء خطوات متعددة يدويًا.
هجمات ARTEX تستغل الوصول الموثوق إلى شبكات العملاء
نسبت تحقيق Microsoft بتاريخ 21 أكتوبر حملة إلى Storm-0940، وهي مجموعة مرتبطة بالدولة الصينية استخدمت ARTEX ضد مئات من المنظمات. وصلت بعض الهجمات إلى الوصول المتميز إلى السحابة ضمن نافذة الثلاث ساعات التي ذكرتها FBI.
بعد اختراق ConnectWise، استخدم المهاجمون بيانات اعتماد التطبيقات المسروقة لمحاولة تسجيل الدخول إلى أكثر من 2,250 مستأجرًا في Microsoft 365. حددت Microsoft نشاطًا لاحقًا في بيئات العملاء المتعددة، بما في ذلك الاستطلاع والتغييرات على بيانات اعتماد التطبيقات والهويات والأدوار المتميزة.
تشير أرقام المستأجرين إلى محاولات الوصول، بدلاً من 2,250 اختراقًا ناجحًا مؤكدًا. في عملية منفصلة لرش كلمات المرور ضد 327 حسابًا عبر ثمانية منظمات، سجلت Microsoft أكثر من 151,000 تسجيل دخول فاشل دون ملاحظة أي مصادقة ناجحة.
وصف بحث Google بتاريخ 30 أكتوبر نشاط ARTEX الذي يؤثر على المنظمات في الولايات المتحدة وأوروبا، بما في ذلك شركات أشباه الموصلات والاتصالات وبرامج المؤسسات. لاحظ الباحثون كل من المهاجمين المدفوعين ماليًا والمجموعات المشتبه بها في التجسس تستخدم الإطار.
على الرغم من أن النشاط قد يكون سريعًا، وجدت Google أخطاء متكررة وتسجيلًا كثيفًا. في أحد الاختراقات، أنشأ الوكلاء 240 حدث تسجيل، مع علامات على أن الوكلاء المنفصلين كانوا يتداخلون مع عمل بعضهم البعض.
المهاجم من Barracuda بحث عن مواد محفظة العملات المشفرة
وصف حساب بتاريخ 11 نوفمبر من Barracuda اختراقًا بدأ بمفتاح وصول سحابي تم توفيره سابقًا لمورد ذكاء اصطناعي. لم تقم الشركة الأمنية بإلغاء المفتاح بعد انتهاء عمل المورد.
بعد اختراق بيئة تطوير المورد في أكتوبر، حصل المهاجم على المفتاح واستخدمه للدخول إلى بيئة Barracuda السحابية في 1 نوفمبر.
على مدار حوالي 44 ساعة، وصل المتسلل إلى حوالي 10 حسابات سحابية، متتبعًا بيانات الاعتماد من نظام إلى آخر. قالت Barracuda إن التسلسل، الذي يحدد الآثار وروتين البحث عن بيانات الاعتماد المدمجة، يتطابق مع ARTEX، مع التأكيد على أن الأداة وحدها لم تحدد المهاجم.
على الخوادم المخترقة، بحث المهاجم عن ملفات تخزين Ethereum، والمفاتيح الخاصة الممتدة وملفات عبارات البذور. قالت Barracuda إنه لم تكن هناك مواد محفظة موجودة على تلك الأنظمة.
اعترفت الشركة بفشلها في إلغاء وصول المورد: "هذا علينا".
أمازون تجد أن التحقق من هوية بورصات العملات المشفرة تحت الهجوم
وصف تقرير أمازون بتاريخ 13 نوفمبر حملة أخرى متعلقة بالعملات المشفرة تتضمن محاولات لتجاوز التحقق من الهوية في بورصتين باستخدام فيديو مزيف و وثائق هوية معدلة.
جاءت الأدلة من سجلات الوكلاء المرسلة إلى أنظمة الخداع الخاصة بأمازون بين 3 أكتوبر و5 نوفمبر. قيمت أمازون مشاركة ARTEX بثقة متوسطة؛ لم تتمكن من تأكيد النشاط ضد كل منظمة تم الإشارة إليها في السجلات.
بالنسبة لمورد تحقق واحد، رفض الخادم كل محاولة تزييف عميق مسجلة، حتى عندما أكمل الوكيل تسلسل حركة الوجه المطلوب. عملت جلسات الوكلاء المنفصلة في وقت واحد على إنشاء الفيديو والتحقق والمهام الأخرى المتعلقة بالحساب.
جمعت حملة أخرى بيانات الاعتماد لخدمات الذكاء الاصطناعي وأعادت المفاتيح المسروقة إلى بنية المهاجمين التحتية لدفع ثمن معالجة الذكاء الاصطناعي الإضافية. قالت أمازون إن التقنيات الملاحظة اعتمدت على نقاط ضعف مألوفة، بما في ذلك بيانات الاعتماد المكشوفة، والبرامج غير المحدثة، والواجهات غير المصدقة.
سعر --
سرقة بيانات الاعتماد دفعت العملاء لإعادة تعيين بياناتهم في أماكن أخرى
كما أفادت crypto.news في 3 نوفمبر، وجهت GitBook العملاء لاستبدال أسرار التكامل بعد أن وصل هجوم وكيل الذكاء الاصطناعي إلى بيانات اعتماد البنية التحتية. المعلومات المحتملة المكشوفة تضمنت رموز API، وأسرار Git Sync، والأسئلة المقدمة إلى GitBook Assistant.
في كوريا الجنوبية، قالت Everspin إنها اكتشفت محاولات مرتبطة بـ ARTEX في بيئات الخدمات المالية بينما أعلنت عن شراكة هوية ذكاء اصطناعي تتضمن SBI Holdings وKB Kookmin Card في أكتوبر. كان من المقرر أن يفحص الشركاء موافقة المستخدم، وحدود الإنفاق، والأذونات المفوضة قبل تقديم المدفوعات الآلية تجاريًا.
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً
دخل RLUSD من Ripple ضمن أكبر 5 عملات مستقرة من حيث القيمة السوقية
الصناعة ليست سيئة، بل إن تبخر 350 مليار دولار من ETH و SOL هو السبب وراء تشاؤم الصناعة
بيتكوين: مفاتيح تم توليدها بشكل خاطئ عرضت 106 ملايين دولار للسرقة
ظهور مشكلة زيادة غير طبيعية في إصدار رموز Cyber على Solana
SBF يتحدث لأول مرة عن بيع Anthropic: هناك 25% احتمال أن تدمر الذكاء الاصطناعي البشرية، ويجب على الشباب فهم الذكاء الاصطناعي جيدًا
اختراق بقيمة 1.6 مليون دولار لشركة Fluidkey يكشف عن خطر أمني حتى عندما لا تغادر المفاتيح الخاصة أجهزة المستخدمين
BitMine تخسر 101 مليار دولار، ونفيديا قد تسجل أطول سلسلة خسائر
Fairmint تخطط لإطلاق سوق تداول الأسهم المرمزة مع Ethereum في Canton
Ripple توسع بسرعة الاستخدامات المحتملة لعملتها المستقرة. إليك لماذا يعد ذلك سلبياً لـ XRP.
Lido تطلق أداة توقيع tee-signer لمصدقي Ethereum
"ليس فقط الرقمية، بل أيضاً الفيزيائية" - مهندس CoinPost يتحدث عن متعة التطوير
محفظة ChatGPT تتعاون مع Visa: هل لا يزال هناك حاجة للعملات المستقرة في الاقتصاد الوكالي؟
محفظة تودع 1.49 مليار USDC في Aave، وانخفاض أسعار الفائدة في السوق
XRPL يفتح مصدر تطبيق الإقراض. كيف ستعمل عملية الاقتراض؟
لماذا تولي بلاك روك أهمية لقضية MEV البراءة؟ محاكمة "المهاجمين الذين تم الهجوم عليهم"
تطبيق Toss الكوري يقدم محفظة للعملات المشفرة لـ 30 مليون مستخدم بدون الحاجة لحساب في بورصة
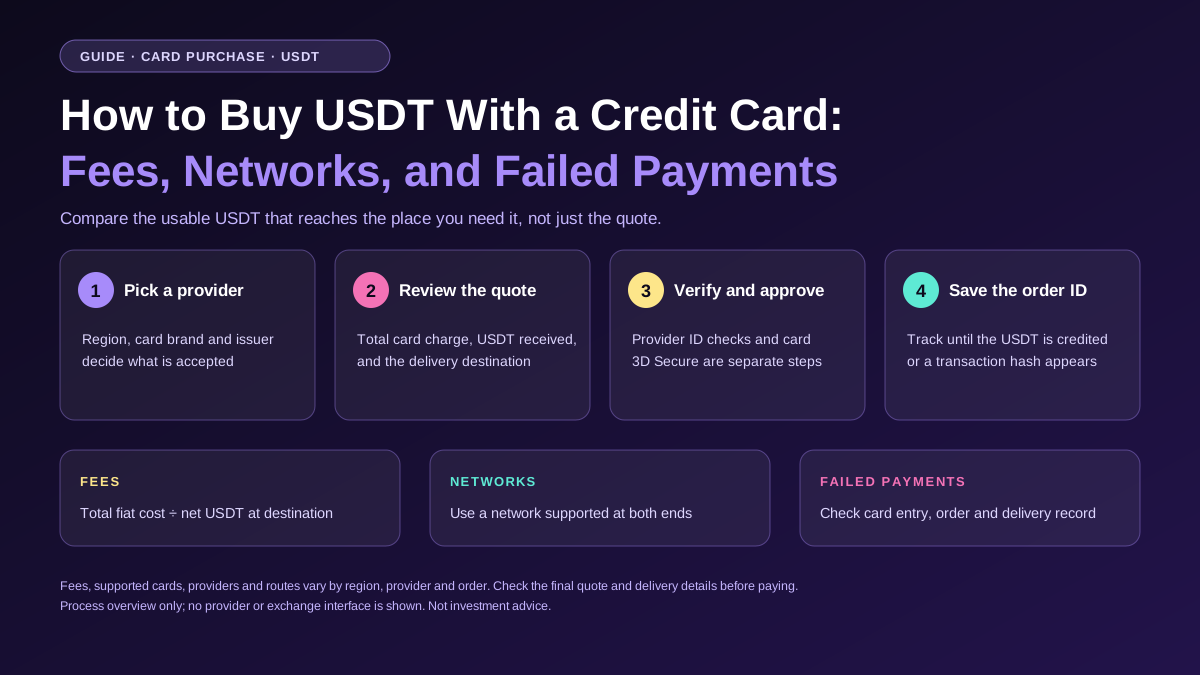
كيفية شراء USDT باستخدام بطاقة ائتمان: الرسوم والشبكات والمدفوعات المرفوضة
تعرّف على كيفية شراء USDT باستخدام بطاقة ائتمان أو خصم، ومقارنة التكلفة الإجمالية، واختيار الشبكة المناسبة، ومعالجة حالات رفض الدفع أو عدم وصول USDT.
تغيير جذري في منطق استثمار YC: من البرمجيات إلى الأجهزة، ومن النماذج إلى العالم المادي
ثغرة في نظام استعادة البريد الإلكتروني لـ LUKSO تؤدي إلى سرقة حوالي 300 حساب و 1.4 مليون LYX
K3 Capital و Reental يخسران ما يقرب من 3.9 مليون دولار في استغلالات DeFi منفصلة
50 تحذيرًا وراء التفويضات: كيف تضيق TBC صلاحيات التوقيع
إطلاق Injective ورقة بيضاء جديدة بعد أسابيع من أول إطلاق لصندوق ETF INJ في الولايات المتحدة
Trueo تطلق جمع التمويل العام، وتعتزم بيع 22,222 رمز NFT
ثلاثة محافظ تحتفظ بـ 52.7 مليون دولار على سلسلة الكتل الجانبية لـ XRP، ولا أحد يتداولها
AEREDIUM تطلق بروتوكول الإقراض LOVEH على الشبكة التجريبية، وتقدم 10,000 AERX مقابل الثغرات الأمنية
ريفولوت تخطط لإطلاق أربعة صناديق بلوكتشين لمواجهة نقص السيولة في الأسواق الخاصة
ارتفاع حيازات صندوق ETF للإيثريوم من جولدمان ساكس إلى 1.22 مليار دولار في الربع الثالث
يونيسواب تجمد 300,000 دولار من الرسوم العالقة، مما يوقف حرق الرموز التلقائي
Nethermind تطلق عميل خفيف، يمكن للمستخدمين التحقق من Ethereum بأنفسهم
انخفاض إيرادات Aave بمقدار 10 ملايين دولار في الربع الثالث، لكن مقياس واحد يروي قصة جديدة
دخل RLUSD من Ripple ضمن أكبر 5 عملات مستقرة من حيث القيمة السوقية
الصناعة ليست سيئة، بل إن تبخر 350 مليار دولار من ETH و SOL هو السبب وراء تشاؤم الصناعة
بيتكوين: مفاتيح تم توليدها بشكل خاطئ عرضت 106 ملايين دولار للسرقة
ظهور مشكلة زيادة غير طبيعية في إصدار رموز Cyber على Solana
SBF يتحدث لأول مرة عن بيع Anthropic: هناك 25% احتمال أن تدمر الذكاء الاصطناعي البشرية، ويجب على الشباب فهم الذكاء الاصطناعي جيدًا
اختراق بقيمة 1.6 مليون دولار لشركة Fluidkey يكشف عن خطر أمني حتى عندما لا تغادر المفاتيح الخاصة أجهزة المستخدمين
أحدث المقالات


أحدث إضافات العملات على WEEX


